Bybit-Hack: Kryptodiebstahl im Wert von 1,4 Milliarden US-Dollar wirft Sicherheitsfragen auf

Auf dieser Seite
Überblick
Bybit ist Opfer eines schwerwiegenden Sicherheitsvorfalls geworden. Hacker erlangten die Kontrolle über eine Ethereum-Cold-Wallet mit Multisig-Signatur und stahlen rund 400.000 ETH im Wert von etwa 1,4 Milliarden US-Dollar. Nachdem Bybit-CEO Ben Zhou den Vorfall bestätigt hatte, fiel der Ethereum-Kurs um 3 Prozent.
Bybit versicherte daraufhin, dass alle Kundengelder sicher seien und der Plattformbetrieb ohne Unterbrechungen weiterlaufe. Das Unternehmen untersucht den Angriff und arbeitet mit Experten daran, die gestohlenen Vermögenswerte aufzuspüren und zurückzuholen.
Details zum Bybit-Hack
Die führende Kryptobörse Bybit ist Opfer eines schwerwiegenden Sicherheitsvorfalls geworden. Dabei wurden Ethereum-Token im Wert von rund 1,4 Milliarden US-Dollar gestohlen. Zu den gestohlenen Vermögenswerten gehörten Liquid-Staking-Ether (stETH), Mantle Staked ETH (mETH) und weitere ERC-20-Token.
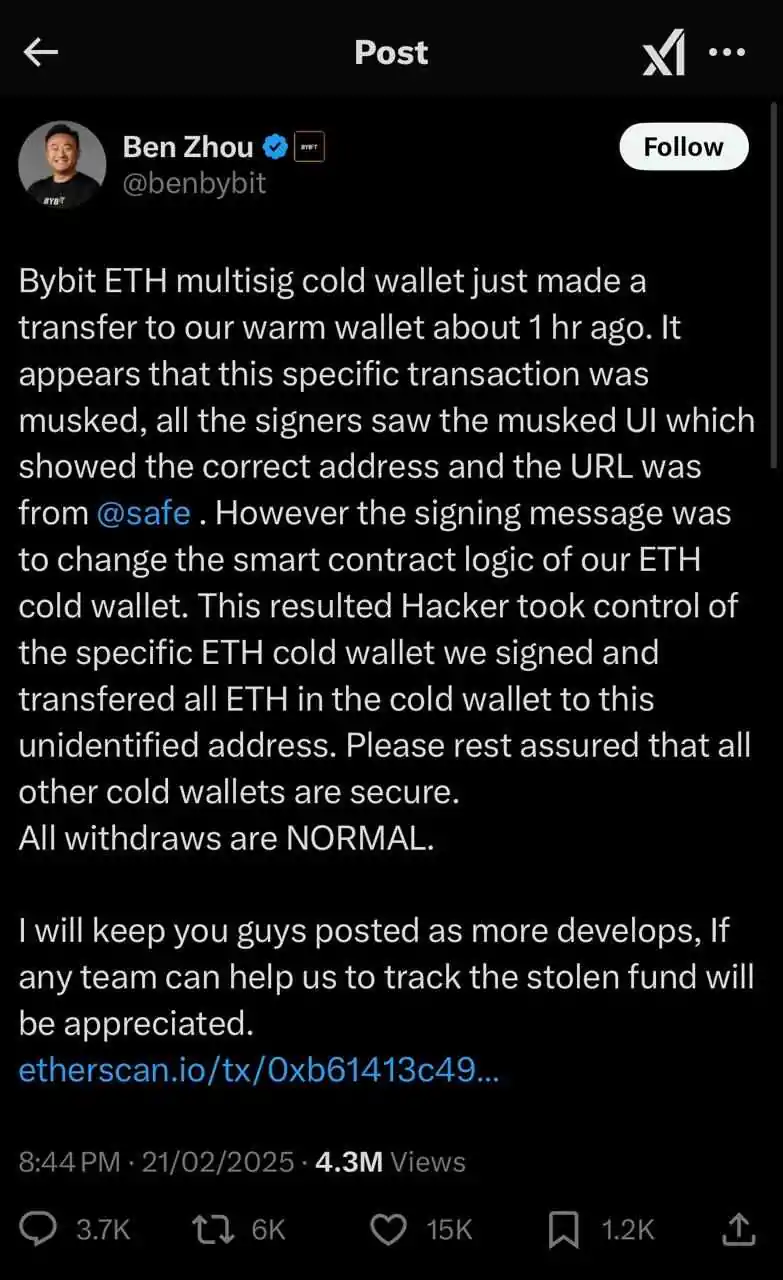
Ben Zhou bestätigte den Vorfall umgehend über seinen offiziellen X-Account. In einem Tweet versicherte er den Nutzern, dass alle Kundengelder sicher und die Vermögenswerte der Kunden im Verhältnis 1:1 gedeckt seien. Außerdem betonte er, dass der Plattformbetrieb ohne Unterbrechungen weiterlaufe und Bybit mit Blockchain-Experten zusammenarbeite, um die gestohlenen Vermögenswerte aufzuspüren und zurückzuholen.

So kam es zu dem Sicherheitsvorfall
Der jüngste Sicherheitsvorfall bei Bybit war kein gewöhnlicher Krypto-Hack, sondern ein hochkomplexer Angriff auf Schwachstellen in der Ethereum-Cold-Wallet der Börse mit Multisig-Signatur. Dabei wurden ETH und ERC-20-Token im Wert von rund 1,4 Milliarden US-Dollar gestohlen. Möglich wurde der Angriff durch eine raffiniert getarnte Manipulation der Smart-Contract-Logik.
Bybit-CEO Ben Zhou erklärte, der Vorfall habe sich ereignet, als die Ethereum-Cold-Wallet der Börse mit Multisig-Signatur eine Transaktion an die Hot Wallet ausführte. Cold Wallets sind besonders sichere Offline-Speicher. Hot Wallets hingegen sind mit dem Internet verbunden und werden häufiger für Transaktionen der Nutzer eingesetzt, sind aber auch anfälliger für Angriffe.
In einem Tweet erläuterte Zhou, der Hacker habe die Transaktion durch eine Manipulation der zugrunde liegenden Smart-Contract-Logik verändert. Auf der Signaturoberfläche sei zwar eine legitime Zieladresse angezeigt worden, tatsächlich sei die Transaktion jedoch an eine andere Adresse umgeleitet worden. So konnte der Angreifer die Kontrolle über die Cold Wallet übernehmen und die Gelder an eine unbekannte Adresse transferieren.
Laut der Blockchain-Sicherheitsfirma SlowMistbegann der Angriff am 19. Februar 2025 mit der Bereitstellung eines schädlichen Smart Contracts. Am 21. Februar um 14:13:35 UTC nutzte der Angreifer drei Signaturen von Multisig-Besitzern. Diese reichten aus, um Änderungen zu genehmigen und den legitimen Safe-Implementierungsvertrag durch eine eigene, schädliche Version zu ersetzen.
Laut der Analyse von SlowMist nutzte der Hacker DELEGATECALL aus und integrierte eine versteckte Upgrade-Funktion. Damit konnte er die Funktionen sweepETH und sweepERC20 ausführen und die Bestände der Wallet leeren.
Gestohlene Vermögenswerte
Bei dem Angriff wurden digitale Vermögenswerte im Wert von rund 1,4 Milliarden US-Dollar gestohlen, darunter Liquid-Staking-Ether (stETH), Mantle Staked ETH (mETH) und weitere ERC-20-Token. Der Angriff wurde kurz nach dem Vorfall entdeckt. Der On-Chain-Sicherheitsanalyst ZachXBT forderte die Krypto-Community auf, die Wallet-Adressen des Hackers auf eine Blacklist zu setzen, um weitere Transfers der gestohlenen Gelder zu verhindern.
Die Hauptadresse des Hackers, die als „0x47666..“ identifiziert wurde, konnte zurückverfolgt werden. Dabei zeigte sich, dass bereits ETH im Wert von mehr als 1 Milliarde US-Dollar, rund 400.000 ETH, auf neue Wallets transferiert worden waren.
Laut dem Blockchain-Monitoring-Unternehmen EmberCN wurden die gestohlenen Vermögenswerte auf 49 verschiedene Adressen verteilt. Jede davon erhielt 10.000 ETH. Hacker nutzen diese Methode häufig, um Geldflüsse zu verschleiern und die Nachverfolgung zu erschweren.
Auswirkungen auf den Markt
Der Sicherheitsvorfall bei Bybit hat sich spürbar auf den Kryptomarkt ausgewirkt, insbesondere auf Ethereum. Nach dem Angriff fiel der Ethereum-Kurs (ETH) um rund 6 Prozent, während Anleger auf die Nachricht reagierten. Die Volatilität nahm dadurch zu.
Zusätzlich versuchen die Hacker, 15.000 cmETH aus dem Staking zu lösen. Dafür gilt eine Wartezeit von acht Stunden, bevor die Gelder verfügbar sind. Das deutet darauf hin, dass die gestohlenen Vermögenswerte aktiv bewegt und möglicherweise verkauft werden.
Außerdem wurden bereits 200 Millionen stETH verkauft, was den Verkaufsdruck weiter erhöht. stETH ist ein Kryptowährungstoken, der gestaktes Ether repräsentiert. Zur Absicherung des Netzwerks wird er üblicherweise für längere Zeit in Smart Contracts gebunden, wofür es Staking-Rewards gibt. Der massenhafte Verkauf dieser Vermögenswerte könnte den ETH-Kurs zusätzlich unter Druck setzen.
Die Blockchain-Forschungsfirma Arkham Intelligence bestätigte die erheblichen Abflüsse von Bybit. Auf X, ehemals Twitter, erklärte sie: „Gelder werden auf neue Adressen transferiert und verkauft.“

Neben den Kursbewegungen hat der Sicherheitsvorfall auch die Aktivität der Bybit-Nutzer erhöht. Eine beträchtliche Zahl von ihnen zieht aus Sicherheitsbedenken Gelder von der Plattform ab. Diese Veränderung im Verhalten der Nutzer zeigt, wie stark Sicherheitsvorfälle das Vertrauen von Anlegern und die Stabilität der Märkte beeinträchtigen können.
Laufende Ermittlungen
Bybit hat eine umfassende Untersuchung eingeleitet, um die Verantwortlichen für den Sicherheitsvorfall im Wert von 1,4 Milliarden US-Dollar ausfindig zu machen und die gestohlenen Gelder zurückzuholen. Die Börse arbeitet eng mit Blockchain-Sicherheitsexperten und forensischen Analysten zusammen. Sie untersuchen den Angriff, suchen nach Schwachstellen und wollen ähnliche Vorfälle künftig verhindern.
Bybit-CEO Ben Zhou versicherte den Nutzern, dass ihre Gelder nicht betroffen seien und die Plattform normal weiterlaufe. Er bekräftigte das Engagement des Unternehmens für Transparenz und die Sicherheit der Nutzer. Zugleich räumte er ein, wie schwerwiegend der Vorfall sei, und versicherte, dass die notwendigen Maßnahmen getroffen wurden.
Auch die breitere Krypto-Community hat sich eingeschaltet. Binance-Gründer Changpeng Zhao (CZ) empfahl Bybit, Auszahlungen vorsorglich vorübergehend auszusetzen. CZ bot Binance’ Unterstützung an und erklärte: „Ich würde vorschlagen, Auszahlungen als übliche Sicherheitsmaßnahme für eine Weile auszusetzen. Bei Bedarf helfen wir gerne.“
Arkham Intelligence setzte zunächst ein Kopfgeld von 50.000 ARKM für Hinweise auf die Verantwortlichen des Hacks aus. Dann gelang dem Blockchain-Ermittler ZachXBT ein wichtiger Durchbruch: Er legte eindeutige Beweise dafür vor, dass die Lazarus Group hinter dem Angriff steckte. Laut Arkham umfasste ZachXBTs Einreichung eine detaillierte Analyse von Testtransaktionen und verbundenen Wallets, die vor dem Angriff genutzt worden waren, sowie forensische Grafiken und zeitliche Analysen.

Ben Zhou informiert regelmäßig über die offiziellen Kanäle über den Fortgang der Untersuchung und neue Sicherheitsmaßnahmen. Der Vorfall macht deutlich, welche anhaltenden Risiken für die Sicherheit digitaler Vermögenswerte bestehen. Er erinnert Börsen und Nutzer daran, angesichts sich wandelnder Bedrohungen wachsam zu bleiben.

Fazit
Der Hack bei Bybit im Umfang von 1,4 Milliarden US-Dollar erschüttert das Vertrauen in die Sicherheit von Kryptobörsen und lässt die Kurse von Ethereum und Bitcoin sinken. Der Vorfall verstärkt die wachsenden Sorgen um die Sicherheit digitaler Vermögenswerte in der Branche. Er könnte zu strengeren Sicherheitsmaßnahmen und einer stärkeren Aufsicht führen.