Bybitで14億ドル相当の暗号資産流出、セキュリティーへの懸念高まる

このページの内容
このページの内容
概要
Bybitで大規模なセキュリティ侵害が発生し、ハッカーがEthereumのマルチシグ対応コールドウォレットを掌握しました。約40万ETH、約14億ドル相当が盗まれています。BybitのBen Zhou CEOが被害を認めた後、Ethereum価格は3%下落しました。
Bybitは今回のハッキングを受け、顧客資産はすべて安全であり、プラットフォームの運営にも支障はないとユーザーに説明しました。同社は現在、侵害の調査を進めるとともに、専門家と連携して盗まれた資産の追跡と回収に取り組んでいます。
Bybitハッキングの詳細
大手暗号資産取引所のBybitで大規模なセキュリティ侵害が発生し、約14億ドル相当のEthereum(ETH)が盗まれました。被害資産には、リキッドステーキングされたEther(stETH)、Mantle Staked ETH(mETH)、その他のERC-20トークンが含まれます。
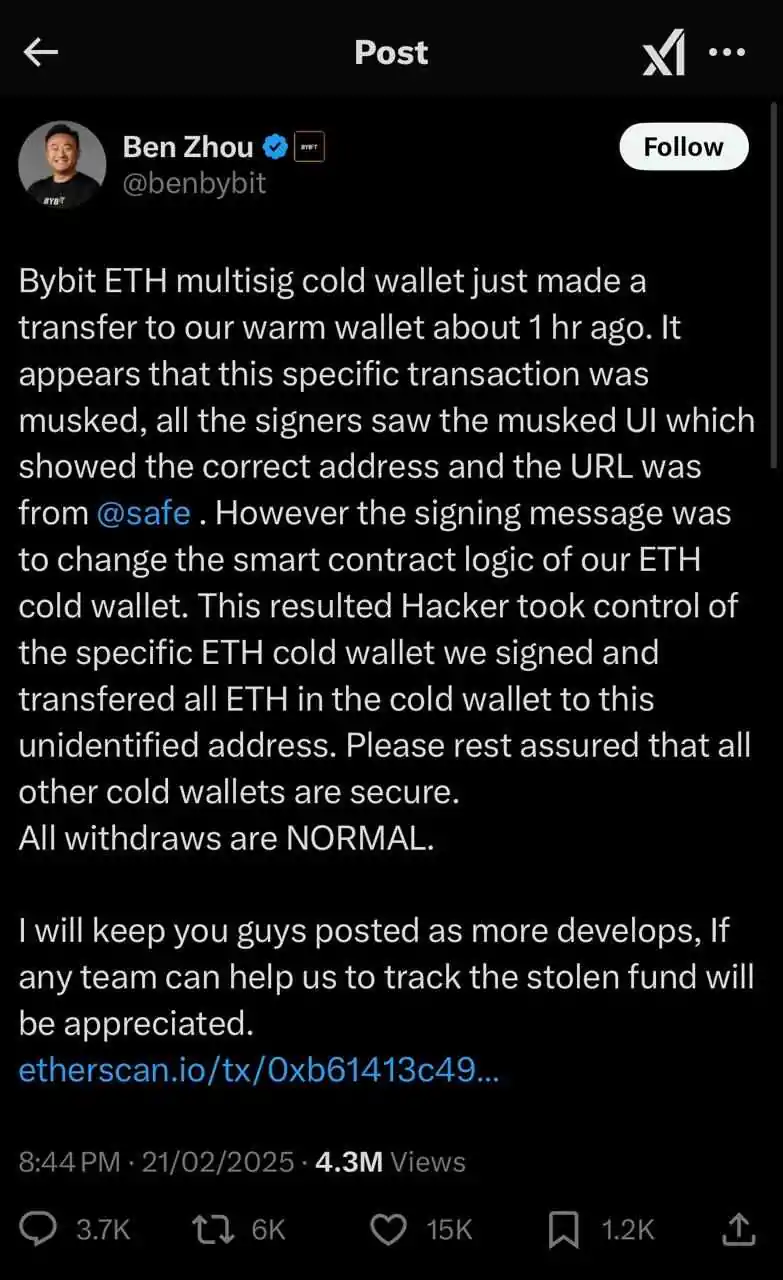
Ben Zhou 氏は自身の公式Xアカウントで速やかに侵害を認め、顧客資産はすべて安全で、顧客資産は1対1で裏付けられていると投稿し、ユーザーに説明しました。また、プラットフォームの運営は通常どおり続いており、盗まれた資産の追跡と回収に向けて、同社がブロックチェーンの専門家と協力していると強調しました。

侵害の手口
Bybitで起きた今回のセキュリティ侵害は、単なる暗号資産ハッキングではありません。取引所のEthereumマルチシグ対応コールドウォレットの脆弱性を突いた、極めて高度な攻撃でした。約14億ドル相当のETHやERC-20トークンが盗まれたこの攻撃では、スマートコントラクトのロジックが巧妙に操作されました。
BybitのBen Zhou CEOによると、取引所のEthereumマルチシグ対応コールドウォレットからホットウォレットへ送金した際に事件が発生しました。コールドウォレットは高度な安全性を備えたオフライン保管手段です。インターネットに接続されたホットウォレットは、ユーザーの取引に広く使われる一方、攻撃を受けやすい面もあります。
Zhou氏は投稿で、攻撃者がスマートコントラクトの基盤となるロジックを改変して取引を操作したため、極めて高度な攻撃だったと説明しました。署名画面には正規の送金先アドレスが表示されていたものの、実際の取引は別のアドレスに送られました。その結果、攻撃者はコールドウォレットを掌握し、資金を正体不明のアドレスに移しました。
ブロックチェーンセキュリティ企業SlowMistによると、攻撃は2025年2月19日に悪意あるコントラクトがデプロイされたことから始まりました。2月21日14時13分35秒(UTC)、攻撃者は変更を承認するのに十分な3つのマルチシグオーナー署名を使い、正規のSafe実装コントラクトを自身が用意した悪意あるものに置き換えました。
SlowMistの分析では、攻撃者はDELEGATECALLを悪用し、隠されたアップグレード機能を埋め込んでいました。これにより、sweepETHおよびsweepERC20関数を実行し、ウォレット内の資産を流出させました。
盗まれた資産
この攻撃では、リキッドステーキングされたEther(stETH)、Mantle Staked ETH(mETH)、その他のERC-20トークンを含む、約14億ドル相当のデジタル資産が盗まれました。攻撃発生後まもなく被害が判明し、オンチェーンセキュリティアナリストのZachXBTは、盗まれた資金がさらに移動するのを防ぐため、暗号資産コミュニティに攻撃者のウォレットアドレスをブラックリストに登録するよう呼びかけました。
攻撃者の主要アドレスは「0x47666..」と特定されており、10億ドルを超えるETH(約40万ETH)がすでに新たなウォレットに移されたことが分かっています。
ブロックチェーン監視企業EmberCNによると、盗まれた資産は49の異なるアドレスに分散され、それぞれに1万ETHが送金されました。資金の移動を分かりにくくし、追跡を逃れるために、ハッカーがよく用いる手法です。
市場への影響
Bybitでのセキュリティ侵害は暗号資産市場、特にEthereumに目立った影響を及ぼしました。事件を受け、投資家がニュースに反応し、Ethereum(ETH)は約6%下落して相場の変動が強まりました。
懸念に拍車をかけているのが、ハッカーが1万5,000 cmETHのステーキング解除を試みていることです。資金が利用可能になるまでには8時間の待機期間が必要です。この動きは、盗まれた資産が実際に移動され、売却される可能性があることを示しています。
さらに、すでに2億 stETHが売却されており、売り圧力が一段と強まっています。stETHはステーキングされたEtherを表す暗号資産トークンで、ネットワークを保護して報酬を得るため、通常はスマートコントラクトに長期間ロックされます。こうした資産が大量に売却されれば、ETH価格にさらなる下押し圧力がかかる可能性があります。
ブロックチェーン調査会社Arkham Intelligenceは、Bybitから大規模な資金流出があったことを確認しました。同社はX(旧Twitter)で、「資金は新たなアドレスに移動し始めており、売却されています」と述べています。

価格変動にとどまらず、今回の侵害を受けてBybitユーザーの動きも活発化しており、セキュリティへの懸念から相当数のユーザーがプラットフォームから資金を引き出しています。こうしたユーザー行動の変化は、セキュリティ事故が投資家心理や市場の安定性に広く影響を及ぼし得ることを示しています。
調査の進展
Bybitは、14億ドル相当の資産が盗まれたセキュリティ侵害の実行犯を特定し、資金を回収するため、大規模な調査を開始しました。攻撃の全容を解明し、脆弱性を特定するとともに、同様の事件の再発を防ぐため、ブロックチェーンセキュリティの専門家やフォレンジック分析の専門家と緊密に連携しています。
BybitのBen Zhou CEOは、顧客資産への影響はなく、プラットフォームも通常どおり稼働しているとユーザーに説明しました。また、侵害の重大性を認めつつ、必要な対策を講じていると述べ、透明性とユーザーの安全を重視する姿勢を改めて示しました。
暗号資産業界全体も対応に乗り出しています。Binance創業者のChangpeng Zhao(CZ)は、予防措置としてBybitに一時的な出金停止を提案しました。Binanceによる支援を申し出たうえで、CZは「標準的なセキュリティ上の予防措置として、しばらくすべての出金を停止することを提案します。必要であれば、どのような支援も提供します」と述べました。
また、Arkham Intelligenceは当初、ハッキングの責任者の特定に協力した人に5万 ARKMの報奨金を提供すると発表しました。その後、大きな進展があり、ブロックチェーン調査員のZachXBTが、攻撃をLazarus Groupが実行したことを示す決定的な証拠を提出しました。Arkhamによると、ZachXBTの提出資料には、攻撃前に使われたテスト取引や関連ウォレットの詳細な分析に加え、フォレンジックグラフや時系列の分析が含まれていました。

Ben Zhou氏は公式チャンネルを通じて定期的に情報を発信し、調査の進捗や新たなセキュリティ強化策についてユーザーに知らせています。今回の事件は、デジタル資産のセキュリティに継続的なリスクがあることを浮き彫りにし、取引所とユーザーの双方に、進化する脅威への警戒を怠らないよう改めて促すものです。

要点
Bybitでの14億ドル相当のハッキングは、暗号資産取引所のセキュリティに対する信頼を揺るがし、EthereumとBitcoinの価格下落につながりました。今回の侵害により、業界における資産保全への懸念がさらに高まっています。より厳格なセキュリティ対策や監督強化を促す可能性があります。