Ataque à Bybit: roubo de US$ 1,4 bilhão em criptomoedas reacende preocupações com segurança

Nesta página
Visão geral
A Bybit sofreu uma grave violação de segurança, na qual hackers assumiram o controle de uma carteira fria de Ethereum protegida por multisig e roubaram cerca de 400.000 ETH, avaliados em aproximadamente US$ 1,4 bilhão. Após o CEO da Bybit, Ben Zhou, confirmar o ataque, o preço do Ethereum caiu 3%.
Em resposta ao ataque, a Bybit garantiu aos usuários que todos os fundos dos clientes continuam seguros e que a plataforma segue operando normalmente. A empresa está investigando ativamente a violação e trabalhando com especialistas para rastrear e recuperar os ativos roubados.
Detalhes do ataque à Bybit
A Bybit, uma das principais exchanges de criptomoedas, sofreu uma grave violação de segurança que resultou no roubo de aproximadamente US$ 1,4 bilhão em Ethereum (ETH). Entre os ativos roubados estavam Ether em staking líquido (stETH), Mantle Staked ETH (mETH) e outros tokens ERC-20.
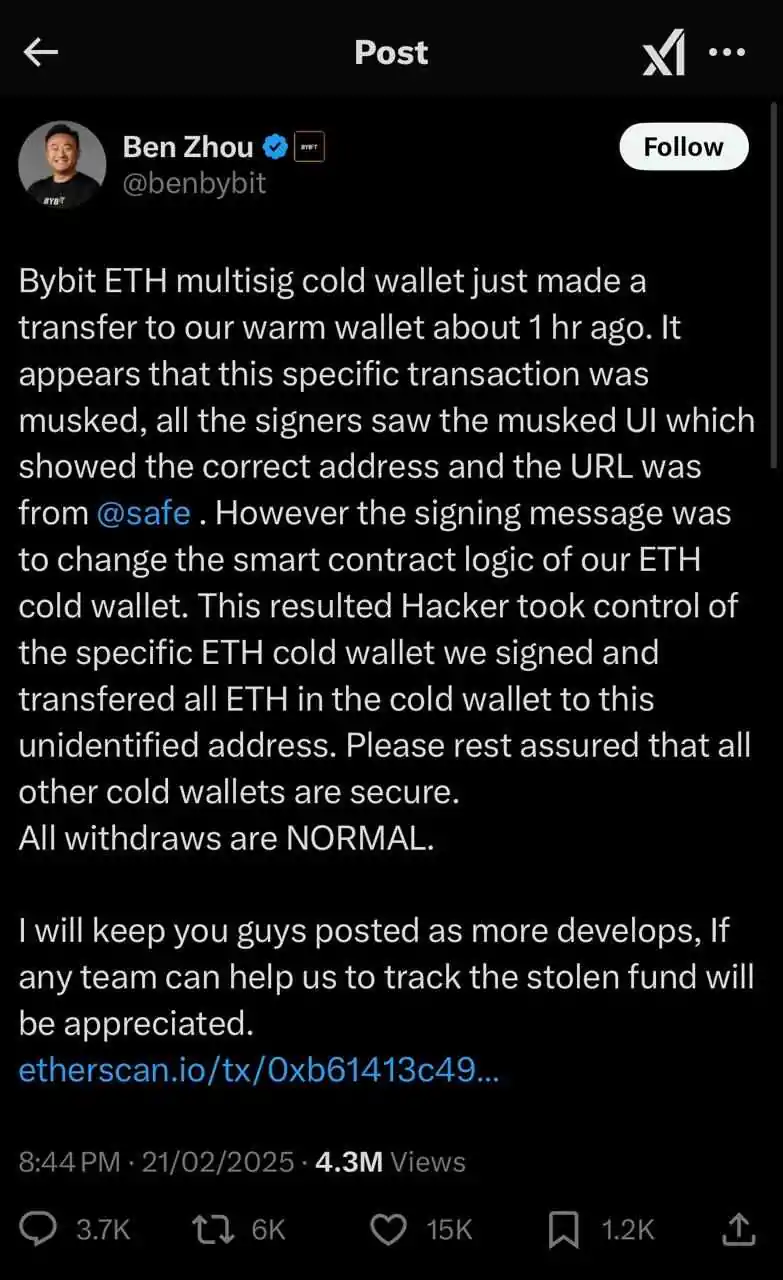
Ben Zhou confirmou rapidamente a violação em sua conta oficial no X. Em uma publicação, garantiu aos usuários que todos os fundos dos clientes continuam seguros e que os ativos dos clientes têm lastro de 1:1. Ele ressaltou que a plataforma segue operando normalmente e que a empresa está colaborando com especialistas em blockchain para rastrear e recuperar os ativos roubados.

Como ocorreu a violação
A recente violação de segurança da Bybit não foi apenas mais um ataque a uma empresa cripto. Foi uma operação altamente sofisticada, que explorou vulnerabilidades na carteira fria de Ethereum da exchange, protegida por multisig. O ataque, que levou ao roubo de cerca de US$ 1,4 bilhão em ETH e tokens ERC-20, foi executado por meio de uma manipulação engenhosa da lógica de um smart contract.
O CEO da Bybit, Ben Zhou, explicou que o incidente ocorreu quando a carteira fria de Ethereum da exchange, protegida por multisig e usada para armazenamento offline de alta segurança, executou uma transferência para sua hot wallet. Como as hot wallets ficam conectadas à internet, elas são usadas com mais frequência em transações de usuários, mas também estão mais vulneráveis a ataques.
Em uma publicação, Zhou acrescentou que o ataque foi altamente sofisticado: o hacker manipulou a transação alterando a lógica subjacente do smart contract. Embora a interface de assinatura mostrasse um endereço de destino legítimo, a transação foi redirecionada para outro lugar. Com isso, o hacker conseguiu assumir o controle da carteira fria e transferir os fundos para um endereço não identificado.
Segundo a empresa de segurança em blockchain SlowMist, o ataque começou com a implantação de um contrato malicioso em 19 de fevereiro de 2025. Em 21 de fevereiro, às 14:13:35 UTC, o invasor usou as assinaturas de três proprietários da multisig, quantidade suficiente para aprovar alterações, para substituir o contrato legítimo de implementação do Safe por uma versão maliciosa própria.
A análise da SlowMist revelou que o hacker explorou a função DELEGATECALL e inseriu uma função de atualização oculta, que lhe permitiu executar as funções sweepETH e sweepERC20 e esvaziar a carteira.
Ativos roubados
O ataque resultou no roubo de cerca de US$ 1,4 bilhão em ativos digitais, incluindo Ether em staking líquido (stETH), Mantle Staked ETH (mETH) e outros tokens ERC-20. A exploração foi identificada pouco depois de ocorrer, e o analista de segurança on-chain ZachXBT pediu à comunidade cripto que incluísse os endereços de carteira do hacker em listas de bloqueio para impedir novas movimentações dos fundos roubados.
O principal endereço do hacker, identificado como “0x47666..”, foi rastreado. Mais de US$ 1 bilhão em ETH, cerca de 400.000 ETH, já havia sido transferido para novas carteiras.
Segundo a empresa de monitoramento de blockchain EmberCN, os ativos roubados foram distribuídos entre 49 endereços diferentes, cada um dos quais recebeu 10.000 ETH. Hackers costumam usar essa tática para dificultar o rastreamento e ocultar a movimentação dos fundos.
Impacto no mercado
A violação de segurança na Bybit teve um impacto perceptível no mercado de criptomoedas, especialmente no Ethereum. Após o incidente, o ETH caiu cerca de 6%, enquanto investidores reagiam à notícia, o que aumentou a volatilidade.
Para agravar as preocupações, os hackers estão tentando retirar do staking 15.000 cmETH. O processo exige um período de espera de oito horas antes que os fundos fiquem disponíveis. Isso indica que os ativos roubados estão sendo movimentados e podem ser liquidados.
Além disso, 200 milhões de stETH já foram vendidos, aumentando ainda mais a pressão vendedora. O stETH é um token de criptomoeda que representa Ether em staking e costuma permanecer bloqueado em smart contracts por um período prolongado para ajudar a proteger a rede, em troca de recompensas de staking. A liquidação em massa desses ativos pode pressionar ainda mais o preço do ETH.
A empresa de pesquisa em blockchain Arkham Intelligence confirmou grandes saídas de fundos da Bybit. Em uma publicação no X, anteriormente conhecido como Twitter, afirmou que “os fundos começaram a ser transferidos para novos endereços e estão sendo vendidos”.

Além das oscilações de preço, a violação também provocou um aumento da atividade entre os usuários da Bybit. Um número considerável deles retirou fundos da plataforma por preocupações com a segurança. Essa mudança de comportamento dos usuários evidencia o impacto mais amplo que incidentes de segurança podem ter na confiança dos investidores e na estabilidade do mercado.
Investigação em andamento
A Bybit iniciou uma investigação abrangente para identificar os responsáveis pela violação de segurança de US$ 1,4 bilhão e recuperar os fundos roubados. A exchange trabalha em estreita colaboração com especialistas em segurança de blockchain e analistas forenses para examinar o ataque, identificar vulnerabilidades e evitar incidentes semelhantes no futuro.
O CEO da Bybit, Ben Zhou, garantiu aos usuários que os fundos dos clientes não foram afetados e ressaltou que a plataforma continua funcionando normalmente. Ele reiterou o compromisso da empresa com a transparência e a segurança dos usuários, reconhecendo a gravidade da violação e assegurando que as medidas necessárias estão em vigor.
A comunidade cripto em geral também se mobilizou. O fundador da Binance, Changpeng Zhao (CZ), recomendou que a Bybit suspendesse temporariamente os saques, como medida de precaução. Ao oferecer a ajuda da Binance, CZ afirmou: “Talvez seja melhor suspender todos os saques por um tempo, como precaução padrão de segurança. Podemos prestar qualquer assistência necessária.”
Além disso, a Arkham Intelligence anunciou inicialmente uma recompensa de 50.000 ARKM para ajudar a identificar os responsáveis pelo ataque. Em um avanço importante, o investigador de blockchain ZachXBT apresentou provas conclusivas de que o ataque foi realizado pelo Lazarus Group. Segundo a Arkham, o material enviado por ZachXBT incluía uma análise detalhada das transações de teste e das carteiras vinculadas usadas antes da exploração, além de gráficos forenses e análises de horários.

Ben Zhou vem divulgando atualizações regularmente nos canais oficiais da empresa, mantendo os usuários informados sobre o andamento da investigação e as novas medidas de segurança. O incidente evidencia os riscos persistentes para a segurança dos ativos digitais e serve como um alerta importante para que exchanges e usuários permaneçam atentos à evolução das ameaças.

Em resumo
O ataque de US$ 1,4 bilhão à Bybit abala a confiança na segurança das exchanges de criptomoedas e provoca queda nos preços do Ethereum e do Bitcoin. A violação amplia as preocupações com a segurança dos ativos no setor. O episódio pode levar à adoção de medidas de segurança e mecanismos de supervisão mais rigorosos.