Attacco hacker a Bybit: furto di criptovalute da 1,4 miliardi di dollari alimenta i timori sulla sicurezza

In questa pagina
Panoramica
Bybit ha subito una grave violazione della sicurezza: gli hacker hanno preso il controllo di un cold wallet Ethereum con firma multipla e hanno sottratto circa 400.000 ETH, per un valore di circa 1,4 miliardi di dollari. Dopo che il CEO di Bybit, Ben Zhou, ha confermato la violazione, il prezzo di Ethereum è sceso del 3%.
In risposta all’attacco, Bybit ha assicurato agli utenti che i fondi dei clienti sono al sicuro e che la piattaforma continua a operare senza interruzioni. L’exchange sta indagando attivamente sulla violazione e collabora con esperti per rintracciare e recuperare gli asset sottratti.
I dettagli dell’attacco a Bybit
Bybit, uno dei principali exchange di criptovalute, ha subito una grave violazione della sicurezza che ha portato al furto di asset Ethereum (ETH) per un valore di circa 1,4 miliardi di dollari. Tra gli asset sottratti figurano Ether in staking liquido (stETH), Mantle Staked ETH (mETH) e altri token ERC-20.
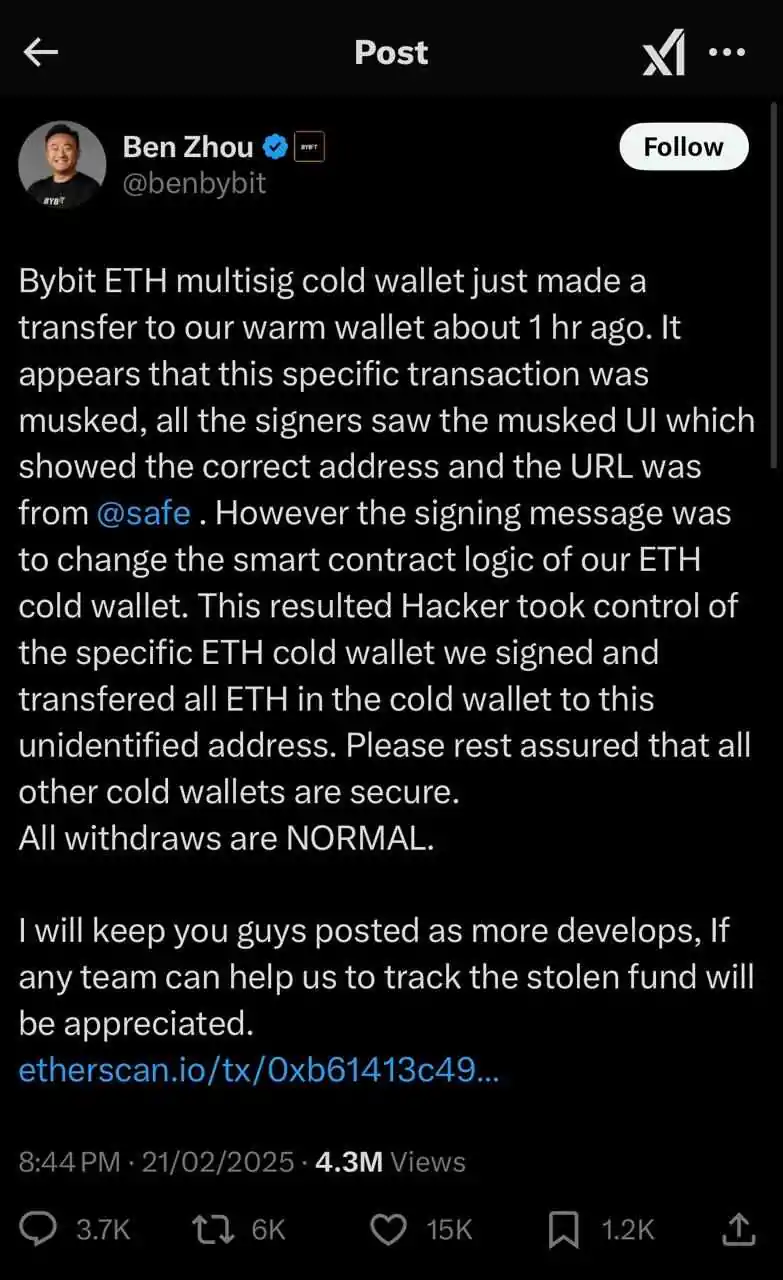
Ben Zhou ha confermato tempestivamente la violazione tramite il suo account ufficiale su X. In un tweet ha assicurato agli utenti che i fondi dei clienti sono al sicuro e che gli asset dei clienti sono garantiti con un rapporto di 1:1. Ha sottolineato che la piattaforma continua a operare senza interruzioni e che l’azienda collabora con esperti di blockchain per rintracciare e recuperare gli asset sottratti.

Come è avvenuta la violazione
La recente violazione della sicurezza di Bybit non è stata un semplice attacco informatico ai danni di una società crypto, ma un’operazione altamente sofisticata che ha sfruttato le vulnerabilità del cold wallet Ethereum con firma multipla dell’exchange. L’attacco ha portato al furto di ETH e token ERC-20 per un valore di circa 1,4 miliardi di dollari ed è stato condotto manipolando con abilità la logica degli smart contract.
Il CEO di Bybit, Ben Zhou, ha spiegato che l’incidente si è verificato quando il cold wallet Ethereum multisig dell’exchange, un sistema di conservazione offline altamente sicuro, ha eseguito un trasferimento verso il suo hot wallet. Gli hot wallet, essendo connessi a Internet, vengono usati più spesso per le transazioni degli utenti, ma sono anche più vulnerabili agli attacchi.
In un tweet, Zhou ha aggiunto che l’attacco era altamente sofisticato: l’hacker ha manipolato la transazione modificando la logica sottostante dello smart contract. L’interfaccia di firma mostrava un indirizzo di destinazione legittimo, ma la transazione effettiva è stata reindirizzata altrove. In questo modo, l’hacker ha potuto assumere il controllo del cold wallet e trasferire i fondi a un indirizzo non identificato.
Secondo la società di sicurezza blockchain SlowMist, l’attacco è iniziato il 19 febbraio 2025, quando è stato distribuito un contratto malevolo. Il 21 febbraio, alle 14:13:35 UTC, l’aggressore ha usato tre firme dei proprietari del multisig, sufficienti ad approvare le modifiche, per sostituire il contratto Safe legittimo con una propria versione malevola.
L’analisi di SlowMist ha rivelato che l’hacker ha sfruttato DELEGATECALL inserendo una funzione di aggiornamento nascosta, che gli ha permesso di eseguire le funzioni sweepETH e sweepERC20 e svuotare il wallet dei suoi fondi.
Gli asset sottratti
L’attacco ha portato al furto di asset digitali per circa 1,4 miliardi di dollari, tra cui Ether in staking liquido (stETH), Mantle Staked ETH (mETH) e altri token ERC-20. L’exploit è stato individuato poco dopo, e l’analista di sicurezza on-chain ZachXBT ha invitato la comunità crypto a inserire nella blacklist gli indirizzi dei wallet dell’hacker, per impedire ulteriori trasferimenti dei fondi sottratti.
L’indirizzo principale dell’hacker, identificato come «0x47666..», è stato rintracciato. È emerso che oltre 1 miliardo di dollari in ETH, pari a circa 400.000 ETH, è già stato trasferito su nuovi wallet.
Secondo la società di monitoraggio blockchain EmberCN, gli asset sottratti sono stati distribuiti su 49 indirizzi diversi, ciascuno dei quali ha ricevuto 10.000 ETH. Gli hacker usano spesso questa tattica per rendere più difficile seguire i movimenti dei fondi e sfuggire ai controlli.
Impatto sul mercato
La violazione della sicurezza di Bybit ha avuto un impatto evidente sul mercato delle criptovalute, in particolare su Ethereum. Dopo l’incidente, ETH ha perso circa il 6% mentre gli investitori reagivano alla notizia, con un conseguente aumento della volatilità.
A destare ulteriori preoccupazioni è il tentativo degli hacker di rimuovere dallo staking 15.000 cmETH. L’operazione prevede un’attesa di 8 ore prima che i fondi diventino disponibili. Questo indica che gli asset sottratti sono in movimento e potrebbero essere liquidati.
Inoltre, sono già stati venduti 200 milioni di stETH, contribuendo ad aumentare la pressione di vendita. stETH è un token che rappresenta Ether in staking e viene in genere bloccato per lunghi periodi in smart contract, così da proteggere la rete in cambio di ricompense di staking. Una liquidazione su vasta scala di questi asset potrebbe esercitare ulteriore pressione al ribasso sul prezzo di ETH.
Arkham Intelligence, società di ricerca blockchain, ha confermato i consistenti deflussi da Bybit e ha scritto su X (ex Twitter) che «i fondi hanno iniziato a spostarsi verso nuovi indirizzi e vengono venduti».

Oltre alle oscillazioni dei prezzi, la violazione ha provocato un’intensificazione dell’attività degli utenti di Bybit: molti hanno prelevato fondi dalla piattaforma per timori legati alla sicurezza. Questo cambiamento nel comportamento degli utenti evidenzia il più ampio impatto che gli incidenti di sicurezza possono avere sulla fiducia degli investitori e sulla stabilità del mercato.
Indagini in corso
Bybit ha avviato un’indagine approfondita per identificare i responsabili della violazione, che ha causato il furto di asset per 1,4 miliardi di dollari, e recuperare i fondi sottratti. L’exchange collabora a stretto contatto con esperti di sicurezza blockchain e analisti forensi per esaminare l’attacco, individuare le vulnerabilità e prevenire incidenti simili in futuro.
Il CEO di Bybit, Ben Zhou, ha rassicurato gli utenti, affermando che i fondi dei clienti non sono stati intaccati e sottolineando che la piattaforma continua a funzionare normalmente. Ha ribadito l’impegno dell’azienda per la trasparenza e la sicurezza degli utenti, riconoscendo la gravità della violazione e assicurando che sono state adottate le misure necessarie.
Anche il resto della comunità crypto è intervenuto. Il fondatore di Binance, Changpeng Zhao (CZ), ha consigliato a Bybit di sospendere temporaneamente i prelievi per precauzione. Offrendo l’assistenza di Binance, CZ ha dichiarato: «Suggerirei di sospendere per un po’ tutti i prelievi, come misura di sicurezza standard. Forniremo tutta l’assistenza necessaria».
Inoltre, Arkham Intelligence aveva inizialmente annunciato una ricompensa di 50.000 ARKM per aiutare a identificare i responsabili dell’attacco. In una svolta importante, l’investigatore blockchain ZachXBT ha presentato prove definitive del coinvolgimento del Lazarus Group. Secondo Arkham, la documentazione presentata da ZachXBT comprendeva un’analisi dettagliata delle transazioni di prova e dei wallet collegati usati prima dell’exploit, oltre a grafici forensi e analisi temporali.

Ben Zhou pubblica regolarmente aggiornamenti sui canali ufficiali dell’azienda, per tenere gli utenti informati sull’avanzamento delle indagini e sulle nuove misure di sicurezza. L’incidente mette in luce i rischi persistenti per la sicurezza degli asset digitali e ricorda a exchange e utenti l’importanza di restare vigili di fronte a minacce in continua evoluzione.

In sintesi
L’attacco a Bybit, che ha causato il furto di asset per 1,4 miliardi di dollari, mina la fiducia nella sicurezza degli exchange crypto e ha contribuito al calo dei prezzi di Ethereum e Bitcoin. La violazione alimenta le crescenti preoccupazioni sulla protezione degli asset nel settore. Potrebbe inoltre portare a misure di sicurezza e controlli più severi.