Piratage de Bybit : un vol de 1,4 milliard de dollars ravive les inquiétudes sur la sécurité

Sur cette page
Vue d’ensemble
Bybit a été victime d’une importante faille de sécurité. Des pirates ont pris le contrôle d’un cold wallet Ethereum à signatures multiples et dérobé environ 400 000 ETH, soit près de 1,4 milliard de dollars. Après que le PDG de Bybit, Ben Zhou, a confirmé l’attaque, le cours de l’Ethereum a reculé de 3 %.
En réaction au piratage, Bybit a assuré à ses utilisateurs que les fonds de tous ses clients restaient en sécurité et que la plateforme poursuivait ses activités sans interruption. L’entreprise enquête activement sur la faille et collabore avec des experts pour retracer les actifs volés et les récupérer.
Les détails du piratage de Bybit
Bybit, l’une des principales plateformes d’échange de cryptomonnaies, a subi une importante faille de sécurité qui a entraîné le vol d’Ethereum (ETH) pour une valeur d’environ 1,4 milliard de dollars. Parmi les actifs dérobés figuraient de l’Ether en liquid staking (stETH), du Mantle Staked ETH (mETH) et d’autres tokens ERC-20.
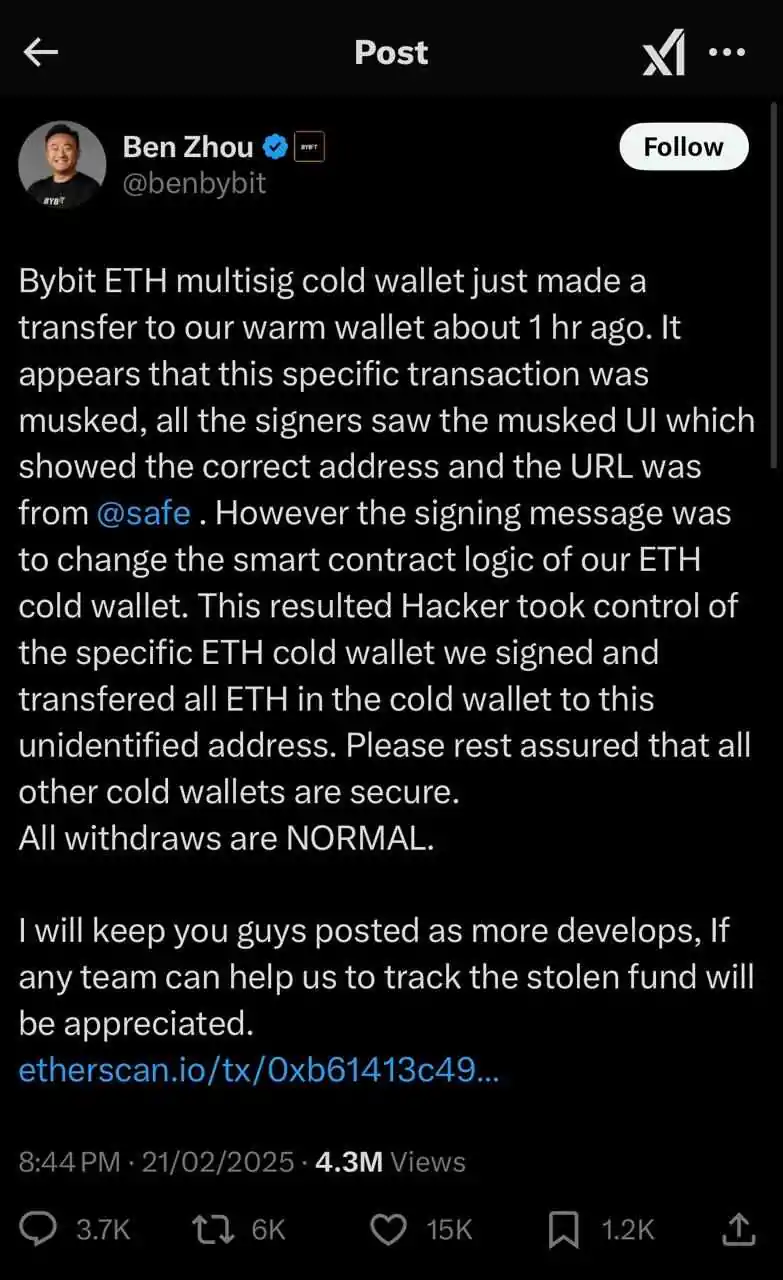
Ben Zhou a rapidement confirmé la faille sur son compte X officiel. Dans un tweet, il a assuré aux utilisateurs que les fonds des clients restaient en sécurité et que les actifs de ces derniers étaient garantis à 1:1. Il a souligné que la plateforme fonctionnait normalement et que l’entreprise collaborait avec des spécialistes de la blockchain pour retracer les actifs volés et les récupérer.

Comment la faille s’est produite
La récente faille de sécurité de Bybit ne se résume pas à un piratage crypto ordinaire. Il s’agissait d’une attaque particulièrement sophistiquée, qui a exploité des vulnérabilités dans le cold wallet Ethereum à signatures multiples de la plateforme. L’attaque a permis de dérober environ 1,4 milliard de dollars en ETH et en tokens ERC-20, en manipulant de manière astucieuse la logique d’un smart contract.
Le PDG de Bybit, Ben Zhou, a expliqué que l’incident s’était produit lorsque le cold wallet Ethereum multisig de la plateforme, une méthode de stockage hors ligne hautement sécurisée, avait effectué un transfert vers son hot wallet. Les hot wallets, connectés à Internet, sont plus fréquemment utilisés pour les transactions des clients, mais sont aussi plus vulnérables aux attaques.
Dans un tweet, Zhou a précisé que l’attaque était particulièrement sophistiquée. Le pirate avait modifié la logique sous-jacente du smart contract pour manipuler la transaction. L’interface de signature affichait une adresse de destination légitime, mais la transaction a en réalité été redirigée vers une autre adresse. Le pirate a ainsi pu prendre le contrôle du cold wallet et transférer les fonds vers une adresse non identifiée.
Selon la société de sécurité blockchain SlowMist, l’attaque a débuté par le déploiement d’un contrat malveillant le 19 février 2025. Le 21 février, à 14:13:35 UTC, l’attaquant a utilisé les signatures de trois propriétaires multisig, un nombre suffisant pour approuver des modifications, afin de remplacer le contrat d’implémentation Safe légitime par sa propre version malveillante.
L’analyse de SlowMist a révélé que le pirate avait exploité DELEGATECALL en intégrant une fonction de mise à niveau cachée. Celle-ci lui a permis d’exécuter les fonctions sweepETH et sweepERC20 et de vider le portefeuille de ses actifs.
Actifs dérobés
L’attaque a entraîné le vol d’environ 1,4 milliard de dollars d’actifs numériques, dont de l’Ether en liquid staking (stETH), du Mantle Staked ETH (mETH) et d’autres tokens ERC-20. L’exploit a été identifié peu après les faits. L’analyste de sécurité on-chain ZachXBT a alors appelé la communauté crypto à inscrire sur liste noire les adresses de portefeuille du pirate, afin d’empêcher tout nouveau transfert des fonds volés.
L’adresse principale du pirate, identifiée comme « 0x47666.. », a été retracée. Plus d’un milliard de dollars en ETH, soit environ 400 000 ETH, ont déjà été transférés vers de nouveaux portefeuilles.
Selon EmberCN, une société spécialisée dans la surveillance de la blockchain, les actifs volés ont été répartis entre 49 adresses différentes, chacune ayant reçu 10 000 ETH. Les pirates ont souvent recours à cette méthode pour brouiller les mouvements de fonds et échapper aux efforts de traçage.
Impact sur le marché
La faille de sécurité chez Bybit a eu un impact notable sur le marché des cryptomonnaies, et plus particulièrement sur l’Ethereum. À la suite de l’incident, le cours de l’ETH a chuté d’environ 6 % sous l’effet des réactions des investisseurs, ce qui a accentué la volatilité.
Les inquiétudes sont renforcées par la tentative des pirates de retirer du staking 15 000 cmETH. Cette opération implique un délai d’attente de huit heures avant que les fonds ne soient disponibles. Elle indique que les actifs dérobés sont en cours de déplacement et pourraient être liquidés.
Par ailleurs, 200 millions de stETH ont déjà été vendus, ce qui accentue la pression vendeuse. Le stETH est un token représentant de l’Ether mis en staking. Il est généralement verrouillé dans des smart contracts pendant une période prolongée afin de sécuriser le réseau, en échange de récompenses de staking. La liquidation massive de ces actifs pourrait exercer une pression supplémentaire à la baisse sur le cours de l’ETH.
Arkham Intelligence, une société de recherche spécialisée dans la blockchain, a confirmé les importants retraits de fonds de Bybit. Dans un message publié sur X, anciennement Twitter, elle a déclaré que « les fonds ont commencé à être transférés vers de nouvelles adresses et sont en train d’être vendus ».

Au-delà des fluctuations de cours, la faille a également entraîné une hausse de l’activité des utilisateurs de Bybit. Un nombre important d’entre eux retirent leurs fonds de la plateforme par crainte pour leur sécurité. Ce changement de comportement illustre les conséquences plus larges que les incidents de sécurité peuvent avoir sur la confiance des investisseurs et la stabilité des marchés.
Enquête en cours
Bybit a lancé une vaste enquête pour identifier les auteurs de la faille de sécurité, qui a entraîné le vol de 1,4 milliard de dollars, et récupérer les fonds dérobés. La plateforme travaille en étroite collaboration avec des experts en sécurité blockchain et des analystes forensiques afin d’analyser l’attaque, de déterminer les vulnérabilités exploitées et d’éviter que de tels incidents ne se reproduisent.
Le PDG de Bybit, Ben Zhou, a rassuré les utilisateurs en affirmant que les fonds des clients n’avaient pas été affectés et que la plateforme continuait de fonctionner normalement. Il a réaffirmé l’engagement de l’entreprise en faveur de la transparence et de la sécurité des utilisateurs. Il a reconnu la gravité de la faille tout en assurant que les mesures nécessaires étaient en place.
La communauté crypto au sens large s’est également mobilisée. Le fondateur de Binance, Changpeng Zhao (CZ), a recommandé à Bybit de suspendre temporairement les retraits par mesure de précaution. CZ a proposé l’aide de Binance et déclaré : « Je suggérerais peut-être de suspendre tous les retraits pendant quelque temps, par mesure de sécurité standard. Nous apporterons toute l’aide nécessaire. »
Par ailleurs, Arkham Intelligence avait initialement annoncé une prime de 50 000 ARKM pour aider à identifier les responsables du piratage. Une avancée majeure a ensuite eu lieu : l’enquêteur blockchain ZachXBT a présenté des preuves concluantes établissant que l’attaque avait été menée par le Lazarus Group. Selon Arkham, son dossier comprenait une analyse détaillée des transactions de test et des portefeuilles associés utilisés avant l’exploit, ainsi que des graphiques d’analyse forensique et des analyses chronologiques.

Ben Zhou publie régulièrement des mises à jour sur les canaux officiels de Bybit afin d’informer les utilisateurs de l’avancement de l’enquête et des nouvelles mesures de sécurité. Cet incident met en lumière les risques persistants liés à la sécurité des actifs numériques. Il rappelle avec force aux plateformes d’échange comme aux utilisateurs qu’ils doivent rester vigilants face à l’évolution des menaces.

En bref
Le piratage de Bybit, qui a coûté 1,4 milliard de dollars, ébranle la confiance dans la sécurité des plateformes d’échange crypto et fait baisser les cours de l’Ethereum et du Bitcoin. Cette faille renforce les préoccupations grandissantes concernant la sécurité des actifs dans le secteur. Elle pourrait conduire à un durcissement des mesures de sécurité et de la surveillance.