Hackeo de Bybit: el robo de 1.400 millones de dólares reaviva las preocupaciones sobre la seguridad

En esta página
Resumen
Bybit sufrió una importante brecha de seguridad: unos hackers tomaron el control de una cold wallet de Ethereum protegida por multifirma y robaron cerca de 400.000 ETH, valorados en unos 1.400 millones de dólares. Tras confirmar el incidente el CEO de Bybit, Ben Zhou, el precio de Ethereum cayó un 3%.
En respuesta al hackeo, Bybit aseguró a sus usuarios que los fondos de sus clientes siguen seguros y que la plataforma continúa operando con normalidad. La empresa está investigando activamente la brecha y colaborando con expertos para rastrear y recuperar los activos robados.
Detalles del hackeo a Bybit
Bybit, uno de los principales exchanges de criptomonedas, sufrió una importante brecha de seguridad que permitió robar Ethereum (ETH) por valor de unos 1.400 millones de dólares. Entre los activos sustraídos había Ether en staking líquido (stETH), Mantle Staked ETH (mETH) y otros tokens ERC-20.
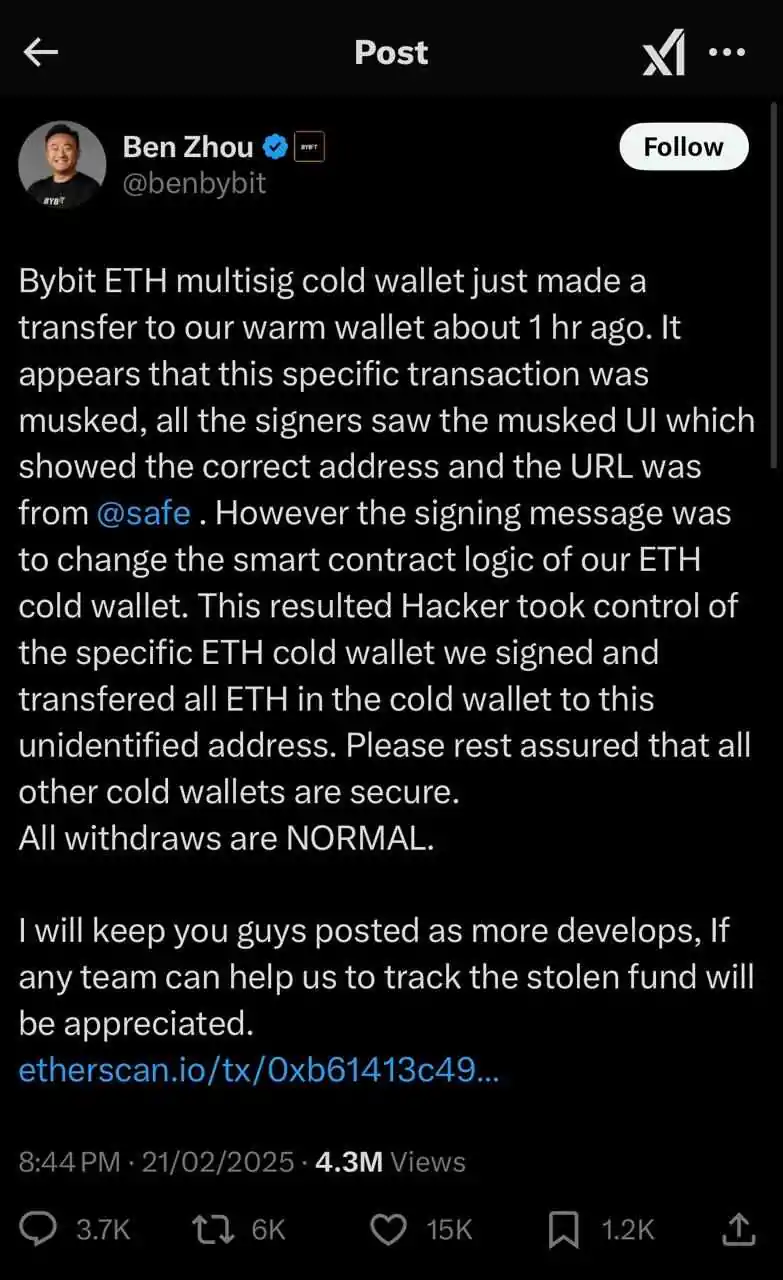
Ben Zhou confirmó rápidamente la brecha en su cuenta oficial de X. En un tuit, aseguró a los usuarios que los fondos de los clientes siguen seguros y que sus activos están respaldados en una proporción de 1:1. También subrayó que la plataforma continúa operando con normalidad y que la empresa colabora con expertos en blockchain para rastrear y recuperar los activos robados.

Cómo se produjo la brecha
La reciente brecha de seguridad de Bybit no fue un hackeo más en el sector cripto, sino un ataque muy sofisticado que explotó vulnerabilidades en la cold wallet de Ethereum protegida por multifirma del exchange. El ataque, que permitió robar ETH y tokens ERC-20 por valor de unos 1.400 millones de dólares, se llevó a cabo mediante una manipulación cuidadosamente disimulada de la lógica de un smart contract.
El CEO de Bybit, Ben Zhou, explicó que el incidente ocurrió cuando la cold wallet multifirma de Ethereum del exchange, un método de almacenamiento offline muy seguro, ejecutó una transferencia a su hot wallet. Las hot wallets, al estar conectadas a Internet, se utilizan con más frecuencia para las transacciones de los usuarios, pero también son más vulnerables a los ataques.
En un tuit, Zhou dio más detalles y señaló que el ataque fue muy sofisticado: el hacker manipuló la transacción modificando la lógica subyacente del smart contract. Aunque la interfaz de firma mostraba una dirección de destino legítima, la transacción se redirigió en realidad a otra dirección. Así, el atacante tomó el control de la cold wallet y transfirió los fondos a una dirección desconocida.
Según la empresa de seguridad blockchain SlowMist, el ataque comenzó con el despliegue de un contrato malicioso el 19 de febrero de 2025. El 21 de febrero, a las 14:13:35 UTC, el atacante utilizó tres firmas de los propietarios de la multisig, suficientes para aprobar cambios, y sustituyó la implementación legítima del contrato Safe por una versión maliciosa propia.
El análisis de SlowMist reveló que el hacker explotó DELEGATECALL e incorporó una función de actualización oculta que le permitió ejecutar las funciones sweepETH y sweepERC20 y vaciar los fondos de la wallet.
Activos robados
El ataque permitió robar activos digitales por valor de unos 1.400 millones de dólares, incluidos Ether en staking líquido (stETH), Mantle Staked ETH (mETH) y otros tokens ERC-20. El exploit se detectó poco después de producirse y el analista de seguridad on-chain ZachXBT instó a la comunidad cripto a incluir en listas negras las direcciones de las wallets del hacker para impedir que siguieran moviendo los fondos robados.
Se rastreó la dirección principal del hacker, identificada como «0x47666..», y se descubrió que ya se habían transferido más de 1.000 millones de dólares en ETH, aproximadamente 400.000 ETH, a nuevas wallets.
Según la firma de monitorización blockchain EmberCN, los activos robados se distribuyeron entre 49 direcciones distintas, cada una de las cuales recibió 10.000 ETH. Los hackers suelen emplear esta táctica para ocultar el movimiento de los fondos y dificultar su rastreo.
Impacto en el mercado
La brecha de seguridad de Bybit ha tenido un impacto visible en el mercado de las criptomonedas, especialmente en Ethereum. Tras el incidente, ETH cayó cerca de un 6% ante la reacción de los inversores, lo que provocó un aumento de la volatilidad.
A la preocupación se suma el intento de los hackers de retirar del staking 15.000 cmETH, un proceso que requiere un período de espera de ocho horas antes de que los fondos estén disponibles. Esto indica que los activos robados se están moviendo activamente y que podrían liquidarse.
Además, ya se han vendido 200 millones de stETH, lo que añade presión vendedora. stETH es un token que representa Ether en staking y que, por lo general, permanece bloqueado durante un período prolongado en smart contracts para contribuir a la seguridad de la red a cambio de recompensas por staking. La liquidación masiva de estos activos podría ejercer más presión bajista sobre el precio de ETH.
La firma de investigación blockchain Arkham Intelligence confirmó las importantes salidas de fondos de Bybit y afirmó en X, antes conocido como Twitter, que «los fondos han empezado a moverse a nuevas direcciones y se están vendiendo».

Además de las fluctuaciones de precios, la brecha también ha provocado un aumento de la actividad entre los usuarios de Bybit: un número considerable ha retirado fondos de la plataforma por motivos de seguridad. Este cambio en el comportamiento de los usuarios pone de relieve el impacto más amplio que pueden tener los incidentes de seguridad en la confianza de los inversores y la estabilidad del mercado.
Investigación en curso
Bybit ha puesto en marcha una investigación exhaustiva para identificar a los responsables de la brecha de seguridad de 1.400 millones de dólares y recuperar los fondos robados. El exchange trabaja estrechamente con expertos en seguridad blockchain y analistas forenses para analizar el ataque, determinar qué vulnerabilidades se aprovecharon y prevenir incidentes similares en el futuro.
El CEO de Bybit, Ben Zhou, aseguró a los usuarios que los fondos de los clientes no se han visto afectados y recalcó que la plataforma sigue funcionando con normalidad. También reiteró el compromiso de la empresa con la transparencia y la seguridad de los usuarios, reconoció la gravedad de la brecha y afirmó que se han aplicado las medidas necesarias.
La comunidad cripto en general también ha intervenido. El fundador de Binance, Changpeng Zhao (CZ), recomendó que Bybit suspendiera temporalmente los retiros como medida preventiva. CZ ofreció la ayuda de Binance y declaró: «Quizá convendría suspender todos los retiros durante un tiempo como medida de seguridad habitual. Ofreceremos toda la ayuda que sea necesaria».
Además, Arkham Intelligence anunció inicialmente una recompensa de 50.000 ARKM por ayudar a identificar a los responsables del hackeo. La investigación dio un paso decisivo cuando el investigador de blockchain ZachXBT presentó pruebas concluyentes de que el ataque había sido perpetrado por el Grupo Lazarus. Según Arkham, la información presentada por ZachXBT incluía un análisis detallado de las transacciones de prueba y las wallets vinculadas que se utilizaron antes del exploit, además de gráficos forenses y análisis de tiempos.

Ben Zhou ha estado publicando actualizaciones periódicas en los canales oficiales de la empresa para mantener informados a los usuarios sobre los avances de la investigación y las nuevas medidas de seguridad. El incidente pone de relieve los riesgos persistentes para la seguridad de los activos digitales y sirve de importante recordatorio para que tanto los exchanges como los usuarios se mantengan alerta ante amenazas cambiantes.

Conclusión
El hackeo de Bybit, de 1.400 millones de dólares, sacude la confianza en la seguridad de los exchanges de criptomonedas y provoca caídas en los precios de Ethereum y Bitcoin. La brecha agrava la creciente preocupación por la seguridad de los activos en el sector. También podría impulsar medidas de seguridad y supervisión más estrictas.