Bybit遭黑客攻击:14亿美元加密资产被盗,引发安全担忧

本页内容
概述
Bybit 遭遇重大安全事件,黑客控制了其以太坊多签冷钱包,盗走约 40 万枚 ETH,按当时价格计算价值约 14 亿美元。Bybit CEO Ben Zhou 确认事件后,以太坊价格下跌了 3%。
针对此次黑客攻击,Bybit 向用户保证,所有客户资金均安全无虞,平台运营也未受影响。该公司正积极调查事件,并与专家合作追踪和追回被盗资产。
Bybit 遭黑客攻击事件详情
领先的加密货币交易所 Bybit 遭遇重大安全事件,约价值 14 亿美元的以太坊(ETH)被盗。被盗资产包括流动性质押 Ether(stETH)、Mantle Staked ETH(mETH)以及其他 ERC-20 代币。
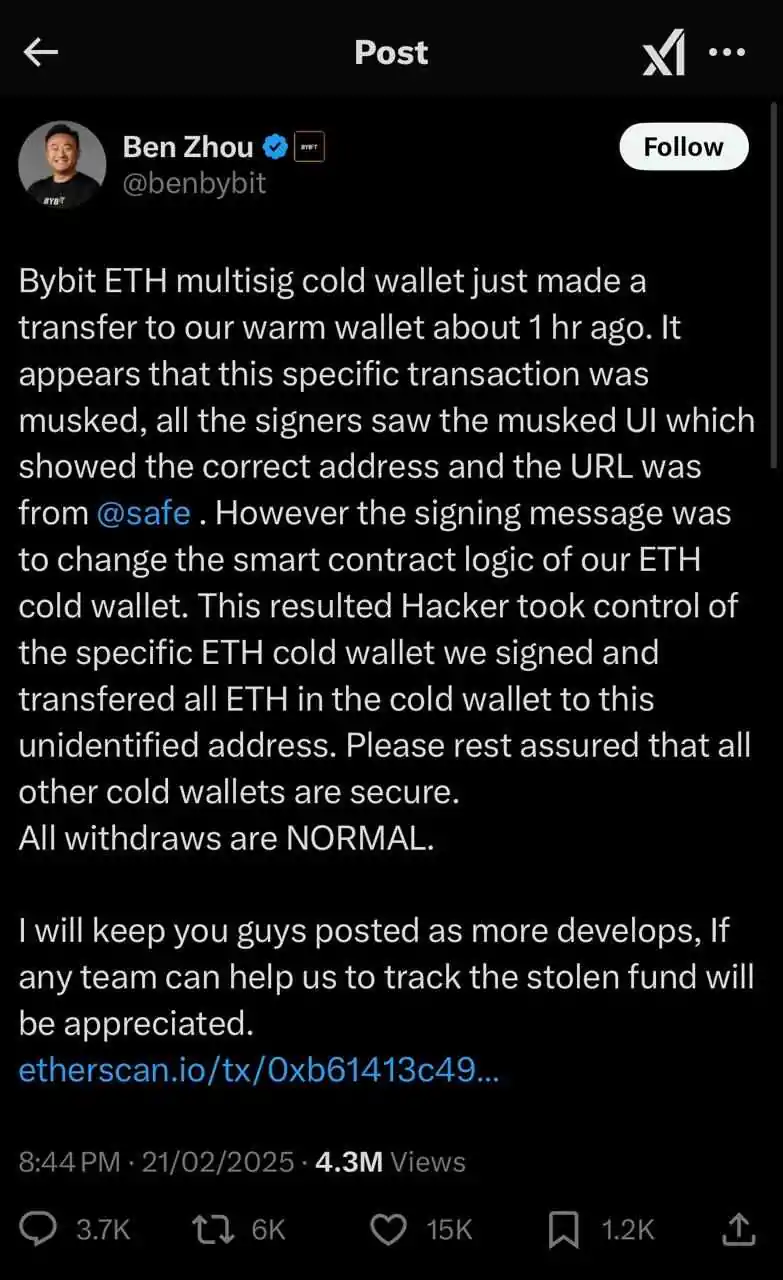
Ben Zhou随后迅速通过个人官方 X 账号确认了此次事件,并在推文中向用户保证,所有客户资金均安全,客户资产也都有 1:1 兑付保障。他强调,平台运营一切正常,公司正与区块链专家合作,追踪并追回被盗资产。

安全事件是如何发生的
Bybit 最近发生的安全事件并非又一起普通的加密货币盗窃案,而是一次高度复杂的攻击,利用了该交易所多签以太坊冷钱包中的漏洞。攻击者通过精心伪装的智能合约逻辑操纵,盗走了约价值 14 亿美元的 ETH 和 ERC-20 代币。
Bybit CEO Ben Zhou 解释称,事件发生时,交易所的以太坊多签冷钱包,也就是一种安全性较高的离线存储方式,正向热钱包执行转账。热钱包连接互联网,通常用于处理用户交易,但也更容易受到攻击。
Zhou 还在推文中进一步说明,这次攻击手法非常复杂,黑客通过修改底层智能合约逻辑操纵了交易。签名界面显示的是一个合法的目标地址,但实际交易却被转到了其他地址,使黑客得以控制冷钱包,并将资金转移到一个身份不明的地址。
据区块链安全公司 SlowMist称,攻击者于 2025 年 2 月 19 日部署了恶意合约,行动由此开始。2 月 21 日 14:13:35 UTC,攻击者利用三名多签所有者的签名,获得了足以批准更改的权限,并将合法的 Safe 实现合约替换成自己的恶意版本。
SlowMist 分析发现,黑客利用了 DELEGATECALL,在合约中嵌入隐藏的升级功能,从而执行 sweepETH 和 sweepERC20 函数,将钱包中的资产一扫而空。
被盗资产
此次攻击导致约价值 14 亿美元的数字资产被盗,其中包括流动性质押 Ether(stETH)、Mantle Staked ETH(mETH)以及其他 ERC-20 代币。事件发生后不久,链上安全分析师 ZachXBT 便发现了这起攻击,并呼吁加密社区将黑客的钱包地址列入黑名单,防止被盗资金进一步转移。
黑客的主要地址被标记为“0x47666..”。追踪结果显示,价值超过 10 亿美元的 ETH(约 40 万枚)已被转移至新钱包。
区块链监测机构 EmberCN 称,被盗资产被分散到 49 个不同地址,每个地址均收到 1 万枚 ETH。黑客常用这种手法掩盖资金流向,以躲避追踪。
市场影响
Bybit 的安全事件对加密货币市场造成了明显影响,尤其波及以太坊。事件发生后,投资者对相关消息作出反应,以太坊(ETH)价格下跌约 6%,市场波动随之加剧。
更令人担忧的是,黑客正试图解除质押 1.5 万枚 cmETH。解除质押需要等待 8 小时,之后资金才能使用。这一动向表明,被盗资产正在被积极转移,并可能遭到抛售。
此外,已有 2 亿枚 stETH 被卖出,进一步加大了卖压。stETH 是一种代表质押 Ether 的加密代币,通常会被锁定在智能合约中较长时间,以帮助保障网络安全并获得质押奖励。大规模抛售这些资产可能进一步对 ETH 价格造成下行压力。
区块链研究公司 Arkham Intelligence 已确认 Bybit 出现大量资金流出,并在 X(原 Twitter)上表示:“资金已开始转移至新地址,并正在被出售。”

除了价格波动,此次事件也导致 Bybit 用户活动明显增加。出于对安全问题的担忧,大量用户从平台提取资金。用户行为的这一变化凸显了安全事件可能对投资者信心和市场稳定造成更广泛的影响。
调查仍在进行
Bybit 已启动大规模调查,追查这起 14 亿美元安全事件的幕后黑手,并追回被盗资金。该交易所正与区块链安全专家和取证分析师密切合作,分析攻击过程、查明漏洞,并防止未来发生类似事件。
Bybit CEO Ben Zhou 已向用户保证,客户资金未受影响,并强调平台仍在正常运营。他重申,公司致力于保持透明并保障用户安全,同时承认此次事件的严重性,并表示已采取必要措施。
更广泛的加密社区也参与其中。Binance 创始人赵长鹏(CZ)建议 Bybit 暂停提现,作为预防措施。CZ 表示 Binance 愿意提供协助,并称:“作为常规安全预防措施,我可能会建议暂时停止所有提现。如有需要,我们愿意提供任何帮助。”
此外,Arkham Intelligence 最初宣布悬赏 5 万枚 ARKM,征集有助于确认黑客身份的线索。区块链调查员 ZachXBT 随后取得重大突破,提交了确凿证据,证明此次攻击由 Lazarus Group 实施。据 Arkham 称,ZachXBT 提交的材料包括对漏洞利用发生前测试交易及相关钱包的详细分析,以及取证图表和时间分析。

Ben Zhou 一直通过官方渠道定期发布最新进展,让用户了解调查情况和新增的安全措施。此次事件凸显了数字资产安全面临的持续风险,也提醒交易所和用户,必须对不断演变的威胁保持警惕。

总结
Bybit 遭遇 14 亿美元黑客攻击,动摇了市场对加密货币交易所安全性的信心,并导致以太坊和比特币价格下跌。此次事件加剧了业界对资产安全日益增长的担忧,也可能推动更严格的安全措施和监管。