Взлом Bybit: кража криптовалюты на $1,4 млрд вызывает опасения по поводу безопасности

На этой странице
Обзор
Bybit столкнулась с крупным взломом: хакеры получили контроль над мультисиг-кошельком Ethereum для холодного хранения и похитили около 400 000 ETH на сумму примерно 1,4 млрд долларов. После того как генеральный директор Bybit Бен Чжоу подтвердил взлом, цена Ethereum снизилась на 3%.
После атаки Bybit заверила пользователей, что их средства в безопасности, а платформа продолжает работать без перебоев. Компания активно расследует инцидент и сотрудничает с экспертами, чтобы отследить и вернуть похищенные активы.
Подробности взлома Bybit
Крупная криптовалютная биржа Bybit столкнулась с серьезным инцидентом безопасности, в результате которого были похищены Ethereum (ETH) на сумму около 1,4 млрд долларов. Среди украденных активов были ликвидно застейканный Ether (stETH), Mantle Staked ETH (mETH) и другие токены стандарта ERC-20.
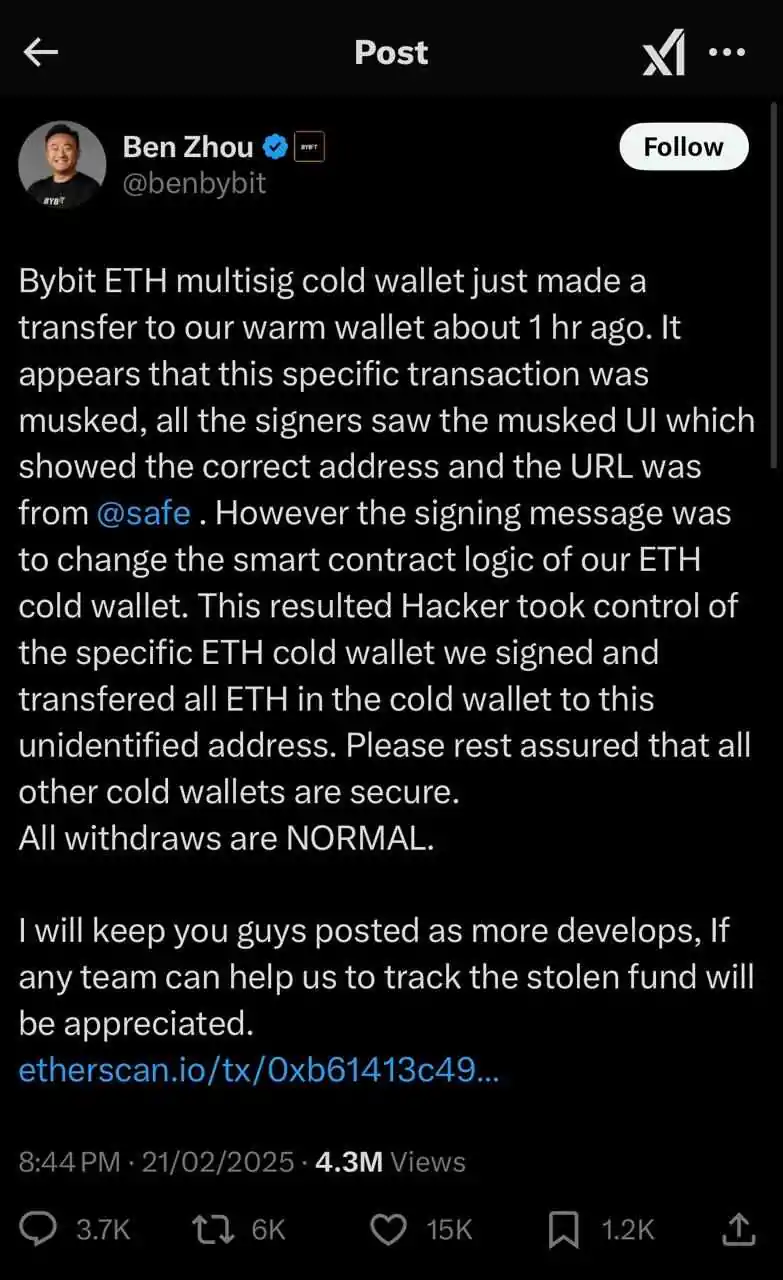
Бен Чжоу оперативно подтвердил взлом в своем официальном аккаунте в X. В твите он заверил пользователей, что средства клиентов в безопасности и обеспечены активами в соотношении 1:1. Он также подчеркнул, что платформа продолжает работать без перебоев, а компания сотрудничает с экспертами по блокчейну, чтобы отследить и вернуть похищенные активы.

Как произошел взлом
Недавний взлом Bybit стал не рядовой атакой на криптоплатформу, а тщательно спланированной операцией, в ходе которой злоумышленники воспользовались уязвимостями мультисиг-кошелька биржи для холодного хранения Ethereum. В результате атаки были похищены ETH и токены стандарта ERC-20 на сумму около 1,4 млрд долларов. Для этого хакеры искусно изменили логику смарт-контракта.
Генеральный директор Bybit Бен Чжоу объяснил, что инцидент произошел во время перевода средств из мультисиг-кошелька Ethereum для холодного хранения в горячий кошелек. Холодный кошелек представляет собой высокозащищенное хранилище, отключенное от сети. Горячие кошельки подключены к интернету и чаще используются для операций пользователей, но они также более уязвимы для атак.
В своем твите Чжоу уточнил, что атака была тщательно спланирована: хакер изменил логику смарт-контракта, лежавшую в основе транзакции. Интерфейс для подписания показывал корректный адрес получателя, однако фактически транзакция была перенаправлена на другой адрес. Это позволило злоумышленнику получить контроль над холодным кошельком и перевести средства на неизвестный адрес.
По данным компании по безопасности блокчейна SlowMist, атака началась с развертывания вредоносного контракта 19 февраля 2025 года. 21 февраля в 14:13:35 UTC злоумышленник использовал подписи трех владельцев мультисиг-кошелька. Этого оказалось достаточно, чтобы одобрить изменения и заменить легитимный контракт Safe на собственную вредоносную версию.
Анализ SlowMist показал, что хакер воспользовался DELEGATECALL и встроил скрытую функцию обновления. Она позволила ему запустить функции sweepETH и sweepERC20 и вывести все средства из кошелька.
Похищенные активы
В результате атаки были похищены цифровые активы примерно на 1,4 млрд долларов, включая ликвидно застейканный Ether (stETH), Mantle Staked ETH (mETH) и другие токены стандарта ERC-20. Взлом обнаружили вскоре после его совершения. Аналитик по безопасности блокчейна ZachXBT призвал криптосообщество внести адреса кошельков хакера в черный список, чтобы помешать дальнейшему перемещению украденных средств.
Основной адрес хакера, обозначенный как «0x47666..», удалось отследить. Выяснилось, что более 1 млрд долларов в ETH, или около 400 000 ETH, уже перевели на новые кошельки.
По данным компании EmberCN, занимающейся мониторингом блокчейна, похищенные активы распределили по 49 разным адресам, на каждый из которых поступило по 10 000 ETH. Хакеры часто используют этот прием, чтобы запутать следы перемещения средств и затруднить их отслеживание.
Влияние на рынок
Взлом Bybit заметно повлиял на криптовалютный рынок, особенно на Ethereum. После инцидента цена ETH снизилась примерно на 6% на фоне реакции инвесторов на новости, а волатильность выросла.
Дополнительное беспокойство вызывает попытка хакеров вывести из стейкинга 15 000 cmETH. Перед тем как средства станут доступны, необходимо выждать восемь часов. Это указывает на то, что похищенные активы продолжают перемещать и, возможно, готовят к продаже.
Кроме того, уже продано 200 млн stETH, что усилило давление продавцов. stETH, криптовалютный токен, представляющий застейканный Ether, обычно надолго блокируют в смарт-контрактах, чтобы обеспечивать безопасность сети в обмен на вознаграждение за стейкинг. Массовая распродажа этих активов может дополнительно снизить цену ETH.
Компания Arkham Intelligence, занимающаяся исследованиями блокчейна, подтвердила значительный отток средств с Bybit. В публикации в X, ранее Twitter, она сообщила: «Средства начали переводить на новые адреса и продавать».

Помимо колебаний цен, взлом привел к росту активности пользователей Bybit: многие стали выводить средства с платформы из-за опасений за их безопасность. Такая перемена в поведении пользователей показывает, насколько сильно инциденты безопасности могут влиять на доверие инвесторов и стабильность рынка.
Расследование продолжается
Bybit начала масштабное расследование, чтобы установить организаторов взлома на 1,4 млрд долларов и вернуть похищенные средства. Биржа тесно сотрудничает со специалистами по безопасности блокчейна и судебными аналитиками. Они изучают детали атаки, выявляют уязвимости и разрабатывают меры против подобных инцидентов в будущем.
Генеральный директор Bybit Бен Чжоу заверил пользователей, что средства клиентов не пострадали и платформа продолжает работать в обычном режиме. Он подтвердил приверженность компании принципам прозрачности и безопасности пользователей, признал серьезность взлома и сообщил, что необходимые меры уже принимаются.
К расследованию подключилось и криптосообщество. Основатель Binance Чанпэн Чжао, известный как CZ, рекомендовал Bybit временно приостановить вывод средств в качестве меры предосторожности. CZ предложил помощь Binance и заявил: «В качестве стандартной меры безопасности можно было бы ненадолго приостановить все выводы. Если потребуется, мы окажем любую помощь».
Кроме того, Arkham Intelligence первоначально объявила награду в размере 50 000 ARKM за помощь в установлении виновных. Важный прорыв произошел, когда блокчейн-расследователь ZachXBT предоставил убедительные доказательства того, что за атакой стояла группа Lazarus. По данным Arkham, материалы ZachXBT включали подробный анализ тестовых транзакций и связанных кошельков, использовавшихся до взлома, а также графики судебного анализа и анализ временных меток.

Бен Чжоу регулярно публикует обновления в официальных каналах компании, сообщая пользователям о ходе расследования и новых мерах безопасности. Этот инцидент напоминает о сохраняющихся рисках для безопасности цифровых активов и необходимости для бирж и пользователей проявлять бдительность перед лицом новых угроз.

Итоги
Взлом Bybit на 1,4 млрд долларов подорвал доверие к безопасности криптобирж и привел к снижению цен Ethereum и Bitcoin. Инцидент усилил опасения по поводу сохранности активов в отрасли. Он может подтолкнуть к ужесточению мер безопасности и надзора.