Bybit Saldırısı: 1,4 Milyar Dolarlık Kripto Hırsızlığı Güvenlik Endişelerini Artırıyor

Bu sayfada
Genel Bakış
Bybit, bilgisayar korsanlarının çoklu imzalı bir Ethereum soğuk cüzdanının kontrolünü ele geçirdiği ciddi bir güvenlik ihlali yaşadı. Yaklaşık 400.000 ETH çalındı. Bu miktar, yaklaşık 1,4 milyar dolar değerindeydi. Bybit CEO’su Ben Zhou’nun ihlali doğrulamasının ardından Ethereum’un fiyatı %3 geriledi.
Bybit, saldırının ardından müşteri varlıklarının güvende olduğunu ve platformun kesintisiz çalışmayı sürdürdüğünü açıkladı. Şirket, ihlali araştırıyor; çalınan varlıkların izini sürmek ve geri alınmalarını sağlamak için uzmanlarla birlikte çalışıyor.
Bybit Saldırısının Ayrıntıları
Önde gelen kripto para borsalarından Bybit, yaklaşık 1,4 milyar dolar değerinde Ethereum’un (ETH) çalındığı ciddi bir güvenlik ihlali yaşadı. Çalınan varlıklar arasında likit stake edilmiş Ether (stETH), Mantle Staked ETH (mETH) ve diğer ERC-20 token’ları bulunuyordu.
Ben Zhou, resmî X hesabından yaptığı paylaşımda ihlali kısa süre içinde doğruladı. Müşteri varlıklarının güvende olduğunu ve müşteri varlıklarının bire bir oranında karşılandığını belirtti. Platformun kesintisiz çalışmayı sürdürdüğünü vurgulayan Zhou, çalınan varlıkların izini sürmek ve geri alınmalarını sağlamak için şirketin blockchain uzmanlarıyla iş birliği yaptığını da söyledi.

İhlal Nasıl Gerçekleşti?
Bybit’in yaşadığı son güvenlik ihlali sıradan bir kripto saldırısı değildi. Borsanın çoklu imzalı Ethereum soğuk cüzdanındaki açıkları hedef alan, son derece sofistike bir saldırıydı. Yaklaşık 1,4 milyar dolar değerinde ETH ve ERC-20 token’ının çalınmasına yol açan saldırıda, akıllı sözleşme mantığı ustaca manipüle edildi.
Bybit CEO’su Ben Zhou, olayın borsanın Ethereum çoklu imzalı soğuk cüzdanının sıcak cüzdanına transfer gerçekleştirdiği sırada meydana geldiğini açıkladı. Yüksek güvenlikli bir çevrimdışı saklama yöntemi olan soğuk cüzdanlar, bu işlemde sıcak cüzdana transfer yaptı. İnternete bağlı olan sıcak cüzdanlar kullanıcı işlemlerinde daha sık kullanılıyor, ancak saldırılara karşı daha savunmasız oluyor.
Zhou, bir paylaşımında saldırının son derece sofistike olduğunu ve bilgisayar korsanının akıllı sözleşmenin temelindeki mantığı değiştirerek işlemi manipüle ettiğini belirtti. İmza arayüzünde meşru bir alıcı adresi görüntülenmesine rağmen işlem gerçekte başka bir adrese yönlendirildi. Böylece saldırgan soğuk cüzdanın kontrolünü ele geçirip varlıkları kimliği belirlenemeyen bir adrese aktardı.
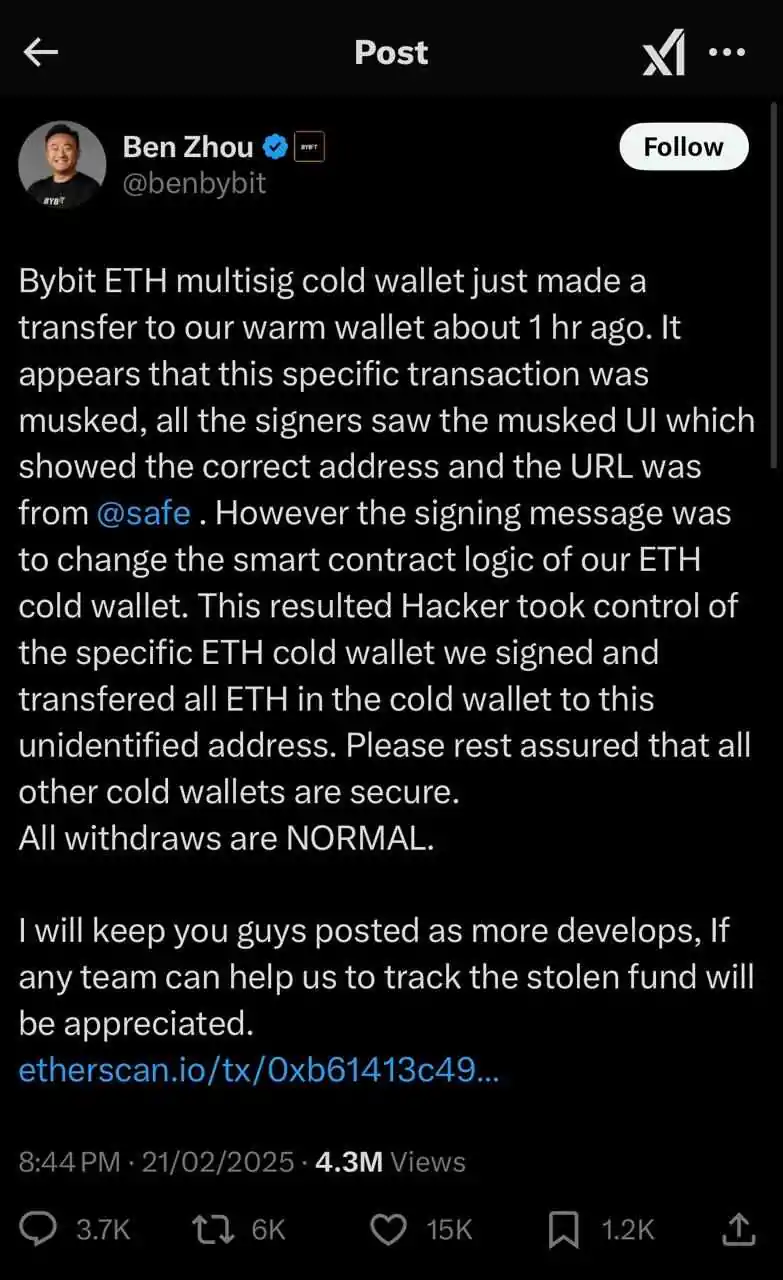
Blockchain güvenlik şirketi SlowMist’e göre saldırı, 19 Şubat 2025’te kötü amaçlı bir sözleşmenin devreye alınmasıyla başladı. Saldırgan, 21 Şubat günü saat 14:13:35 UTC’de değişiklikleri onaylamaya yetecek üç çoklu imza sahibi imzası kullandı ve meşru Safe uygulama sözleşmesini kendi kötü amaçlı sürümüyle değiştirdi.
SlowMist’in analizine göre saldırgan, gizli bir yükseltme işlevi ekleyerek DELEGATECALL’dan yararlandı. Bu işlev sayesinde sweepETH ve sweepERC20 fonksiyonlarını çalıştırıp cüzdandaki varlıkları boşalttı.
Çalınan Varlıklar
Saldırıda likit stake edilmiş Ether (stETH), Mantle Staked ETH (mETH) ve diğer ERC-20 token’ları dâhil yaklaşık 1,4 milyar dolar değerinde dijital varlık çalındı. İstismar kısa süre içinde tespit edildi. Zincir üstü güvenlik analisti ZachXBT, çalınan fonların hareketini önlemek için kripto topluluğuna saldırganın cüzdan adreslerini kara listeye alma çağrısı yaptı.
“0x47666..” olarak tanımlanan saldırganın ana adresinin izi sürüldü. 1 milyar doların üzerinde değerde ETH’nin, yani yaklaşık 400.000 ETH’nin, yeni cüzdanlara aktarıldığı ortaya çıktı.
Blockchain izleme şirketi EmberCN’ye göre çalınan varlıklar 49 farklı adrese dağıtıldı ve her birine 10.000 ETH gönderildi. Bilgisayar korsanları bu yöntemi fonların hareketini gizlemek ve izleme çalışmalarını zorlaştırmak için sıkça kullanıyor.
Piyasa Üzerindeki Etki
Bybit’teki güvenlik ihlali kripto para piyasasını, özellikle de Ethereum’u belirgin biçimde etkiledi. Olayın ardından yatırımcıların habere tepki vermesiyle Ethereum (ETH) yaklaşık %6 geriledi ve piyasa oynaklığı arttı.
Endişeleri artıran bir diğer gelişme ise saldırganların 15.000 cmETH’yi stake’ten çıkarmaya çalışması oldu. Bu işlemde fonların kullanılabilir hâle gelmesi için 8 saat beklemek gerekiyor. Bu girişim, çalınan varlıkların aktif biçimde taşındığı ve potansiyel olarak nakde çevrilebileceği anlamına geliyor.
Ayrıca 200 milyon stETH şimdiden satıldı ve bu da satış baskısını artırdı. Stake edilmiş Ether’i temsil eden bir kripto token’ı olan stETH, staking ödülleri karşılığında ağı güvence altına almak için genellikle uzun süre akıllı sözleşmelerde kilitli tutuluyor. Bu varlıkların toplu hâlde satılması, ETH fiyatı üzerindeki aşağı yönlü baskıyı artırabilir.
Blockchain araştırma şirketi Arkham Intelligence, Bybit’ten önemli miktarda varlık çıkışı olduğunu doğruladı. Şirket, X’te (eski adıyla Twitter) yaptığı açıklamada “Fonlar yeni adreslere taşınmaya ve satılmaya başladı” dedi.

Fiyat hareketlerinin yanı sıra ihlal, Bybit kullanıcılarının da yoğun biçimde harekete geçmesine yol açtı. Güvenlik endişeleri nedeniyle çok sayıda kullanıcı platformdan fon çekti. Kullanıcı davranışındaki bu değişim, güvenlik olaylarının yatırımcı güvenini ve piyasa istikrarını daha geniş ölçekte etkileyebileceğini gösteriyor.
Soruşturma Sürüyor
Bybit, 1,4 milyar dolarlık güvenlik ihlalinin sorumlularını bulmak ve çalınan fonları geri almak için kapsamlı bir soruşturma başlattı. Saldırının ayrıntılarını incelemek, güvenlik açıklarını belirlemek ve benzer olayların önüne geçmek amacıyla blockchain güvenlik uzmanları ve adli analiz uzmanlarıyla yakın iş birliği yürütüyor.
Bybit CEO’su Ben Zhou, müşteri varlıklarının etkilenmediğini ve platformun normal şekilde çalışmayı sürdürdüğünü belirterek kullanıcılara güvence verdi. İhlalin ciddiyetini kabul eden Zhou, şirketin şeffaflık ve kullanıcı güvenliğine bağlılığını yineledi ve gerekli önlemlerin alındığını söyledi.
Daha geniş kripto topluluğu da sürece dâhil oldu. Binance’in kurucusu Changpeng Zhao (CZ), önlem olarak Bybit’e para çekme işlemlerini geçici süreyle durdurmasını önerdi. Binance’in yardım teklifini ileten CZ, “Standart bir güvenlik önlemi olarak tüm para çekme işlemlerinin bir süre durdurulmasını önerebilirim. Gerekirse her türlü desteği sağlayacağım” dedi.
Arkham Intelligence ayrıca saldırının sorumlularının belirlenmesine yardımcı olmak için başlangıçta 50.000 ARKM ödül vereceğini duyurdu. Blockchain araştırmacısı ZachXBT’nin saldırının Lazarus Group tarafından gerçekleştirildiğine dair kesin kanıt sunmasıyla soruşturmada önemli bir ilerleme kaydedildi. Arkham’a göre ZachXBT, istismardan önce gerçekleştirilen test işlemlerini ve kullanılan bağlantılı cüzdanları ayrıntılı biçimde analiz etti; ayrıca adli incelemeye dayalı grafikler ve zamanlama analizleri sundu.

Ben Zhou, soruşturmanın ilerleyişi ve yeni güvenlik iyileştirmeleri hakkında kullanıcıları bilgilendirmek için resmî kanallarından düzenli olarak açıklama yapıyor. Bu olay, dijital varlık güvenliğinin sürekli risklerle karşı karşıya olduğunu ortaya koyarken borsalara ve kullanıcılara değişen tehditlere karşı dikkatli olmaları gerektiğini de hatırlatıyor.

Özet
Bybit’teki 1,4 milyar dolarlık saldırı, kripto para borsalarının güvenliğine duyulan güveni sarstı ve Ethereum ile Bitcoin fiyatlarında düşüşe yol açtı. İhlal, sektörde varlık güvenliğine ilişkin artan endişeleri daha da güçlendiriyor. Ayrıca daha sıkı güvenlik önlemlerinin ve denetimin gündeme gelmesini sağlayabilir.