Comment repérer et éviter les arnaques avec Rabby Wallet
Sur cette page
Sur cette page
- Pourquoi les portefeuilles traditionnels échouent (les limites de MetaMask)
- Comment Rabby Wallet détecte automatiquement les arnaques
- Comment éviter les arnaques les plus courantes visant les coachs
- Sécurité proactive : les fonctionnalités de Rabby à utiliser absolument
- Guide de configuration : passer à Rabby Wallet en 5 minutes
- En bref
- FAQ
- •Les instructions claires de Rabby permettent de comprendre chaque opération effectuée dans le portefeuille.
- •Les utilisateurs peuvent révoquer des autorisations, ajouter des adresses à une liste blanche ou connecter des hardware wallets pour renforcer leur sécurité à plusieurs niveaux.
- •Pour éviter le phishing et les fausses arnaques aux airdrops, vérifiez les liens et limitez les autorisations accordées à votre portefeuille.
Les novices comme les experts en crypto ont sans doute déjà entendu parler d’histoires cauchemardesques dans le Web3. Il suffit parfois de cliquer sur un lien douteux ou d’accorder une autorisation sans précaution pour que le portefeuille soit vidé en quelques secondes. Le compte a été piraté. Pourtant, le problème ne vient pas toujours des utilisateurs. Il est souvent difficile de comprendre les codes hexadécimaux et les avertissements en « langage machine » affichés par les portefeuilles, faute d’explications claires et faciles à comprendre. Rabby, en revanche, présente les opérations complexes sur la blockchain de façon compréhensible. Les utilisateurs savent ainsi ce qui va se passer avant de signer une transaction. Découvrez dans cet article comment vous protéger, repérer les arnaques et les éviter avec Rabby Wallet.
Pourquoi les portefeuilles traditionnels échouent (les limites de MetaMask)
Les portefeuilles Web3 traditionnels partent souvent du principe que la plupart des utilisateurs maîtrisent les fonctionnalités et les possibilités liées aux cryptos, ainsi que les arnaques qui les menacent. Résultat, lorsqu’ils utilisent des dApps, ils voient souvent des données illisibles plutôt que des informations utiles. Les pirates exploitent cette opacité et recréent le problème de la « signature à l’aveugle ». Les utilisateurs sont alors incités à cliquer sur des liens malveillants qui semblent pourtant normaux.
De plus, comme le changement de réseau doit être effectué manuellement avec les portefeuilles traditionnels, les utilisateurs envoient parfois des fonds sur la mauvaise blockchain et les perdent définitivement. Enfin, les informations manquent souvent de clarté : les utilisateurs ne savent pas précisément ce qu’ils envoient, reçoivent ou autorisent.
Comment Rabby Wallet détecte automatiquement les arnaques
Rabby Wallet s’appuie sur la simulation en temps réel pour repérer les arnaques et protéger les utilisateurs. Avant que vous n’approuviez une transaction, Rabby en affiche le résultat, par exemple une perte de 100 USDT, avant même que vous cliquiez sur le bouton de confirmation. Le portefeuille intègre également un outil d’analyse des risques qui vérifie les contrats, les adresses et d’autres éléments. Il peut ainsi repérer et signaler aux utilisateurs les « honeypots » et les autres contrats malveillants ou non vérifiés.
Le portefeuille utilise aussi un code couleur inspiré des feux tricolores, avec du rouge, du jaune et du vert, pour distinguer les transactions à haut risque de celles qui présentent peu de risques. Ces avertissements visuels permettent notamment de repérer plus facilement les transactions légitimes et peu risquées.
Comment éviter les arnaques les plus courantes visant les coachs
La technique d’arnaque sans doute la plus courante consiste à mener des attaques de phishing par l’intermédiaire d’applications décentralisées (dApps). De fausses plateformes de « mastermind » incitent souvent les utilisateurs du Web3 à connecter leur portefeuille et à approuver des contrats. Le résultat ? Le portefeuille peut être entièrement vidé. Pour éviter de tomber dans le piège, vérifiez toujours les liens liés à votre portefeuille et ne cliquez pas sur ceux qui proviennent de messages non vérifiés.
Les amateurs d’airdrops crypto risquent eux aussi d’être victimes d’arnaques de grande ampleur. Les escrocs peuvent se servir de jetons « gratuits » envoyés au hasard sur votre portefeuille comme appât pour y accéder et dérober vos fonds. Le plus sûr est d’ignorer complètement les jetons inconnus. Évitez également d’accorder immédiatement aux sites des autorisations illimitées sur votre portefeuille : une plateforme compromise pourrait ensuite retirer les fonds auxquels elle a accès.
Sécurité proactive : les fonctionnalités de Rabby à utiliser absolument
Voici quelques fonctionnalités clés de Rabby qui peuvent protéger votre portefeuille des arnaques et d’autres tentatives de fraude.
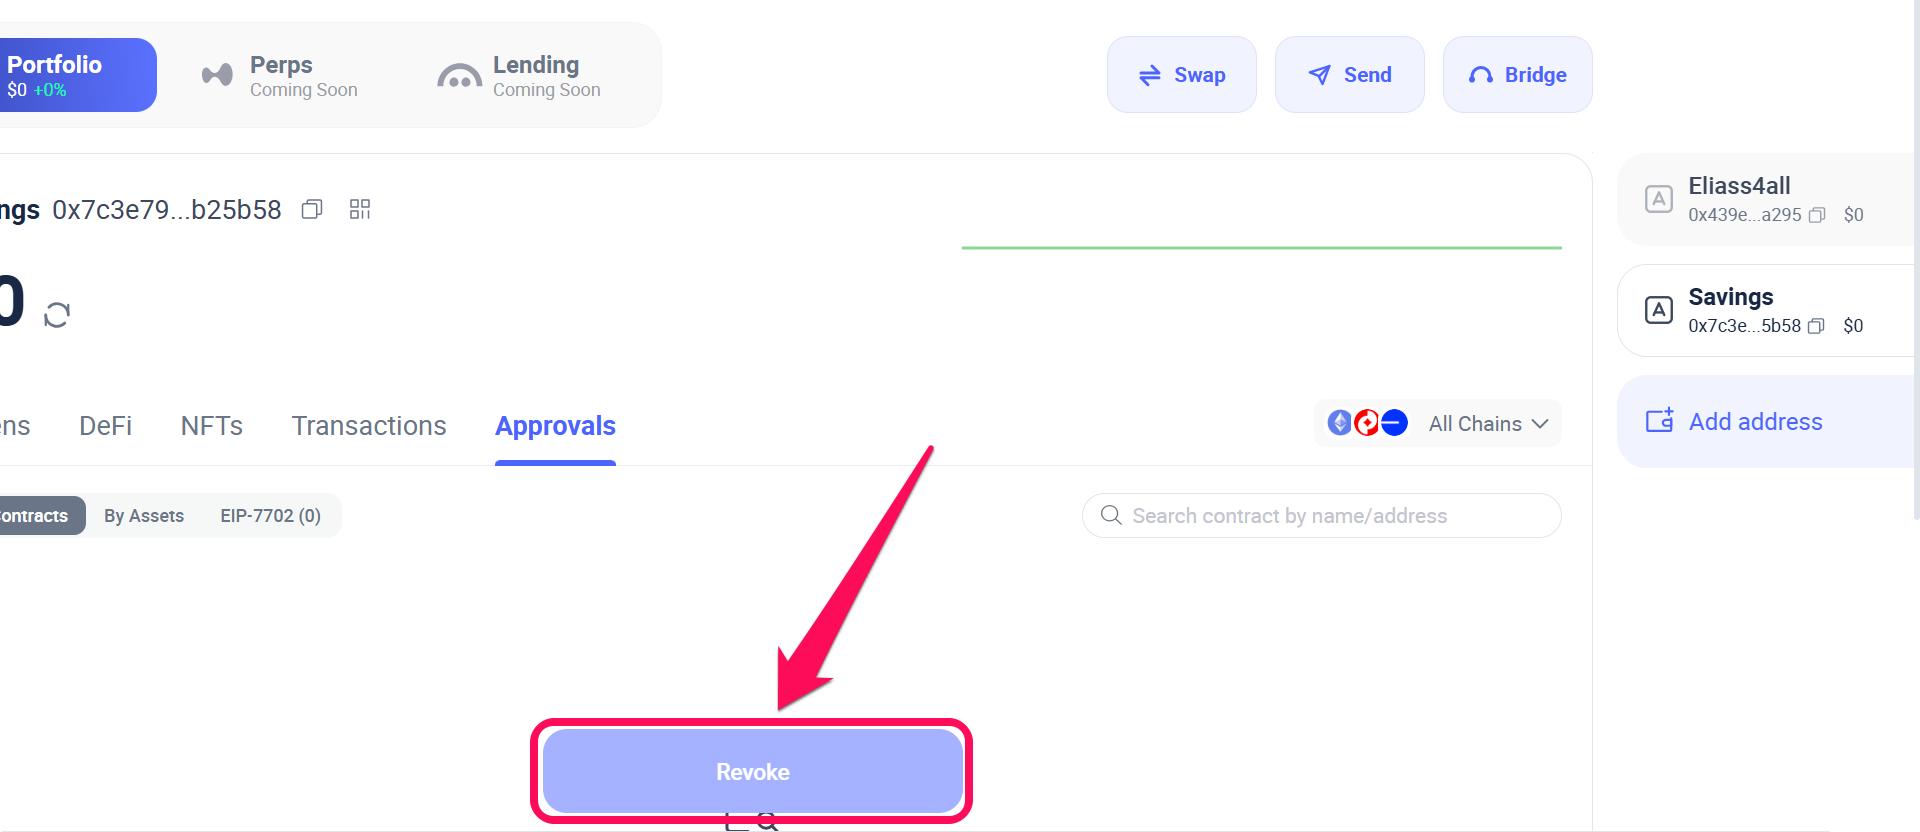
L’onglet « Revoke » :
La fonctionnalité « Revoke » de Rabby permet de consulter et de révoquer les autorisations sur des jetons précédemment accordées à des dApps. Voici comment l’utiliser :
Étape 1 : Ouvrez l’application Rabby Wallet et connectez-vous à votre compte.
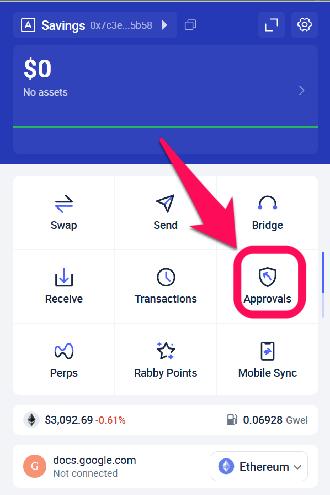
Étape 2 : Dans la liste des options affichées sur la page d’accueil, sélectionnez Autorisations.
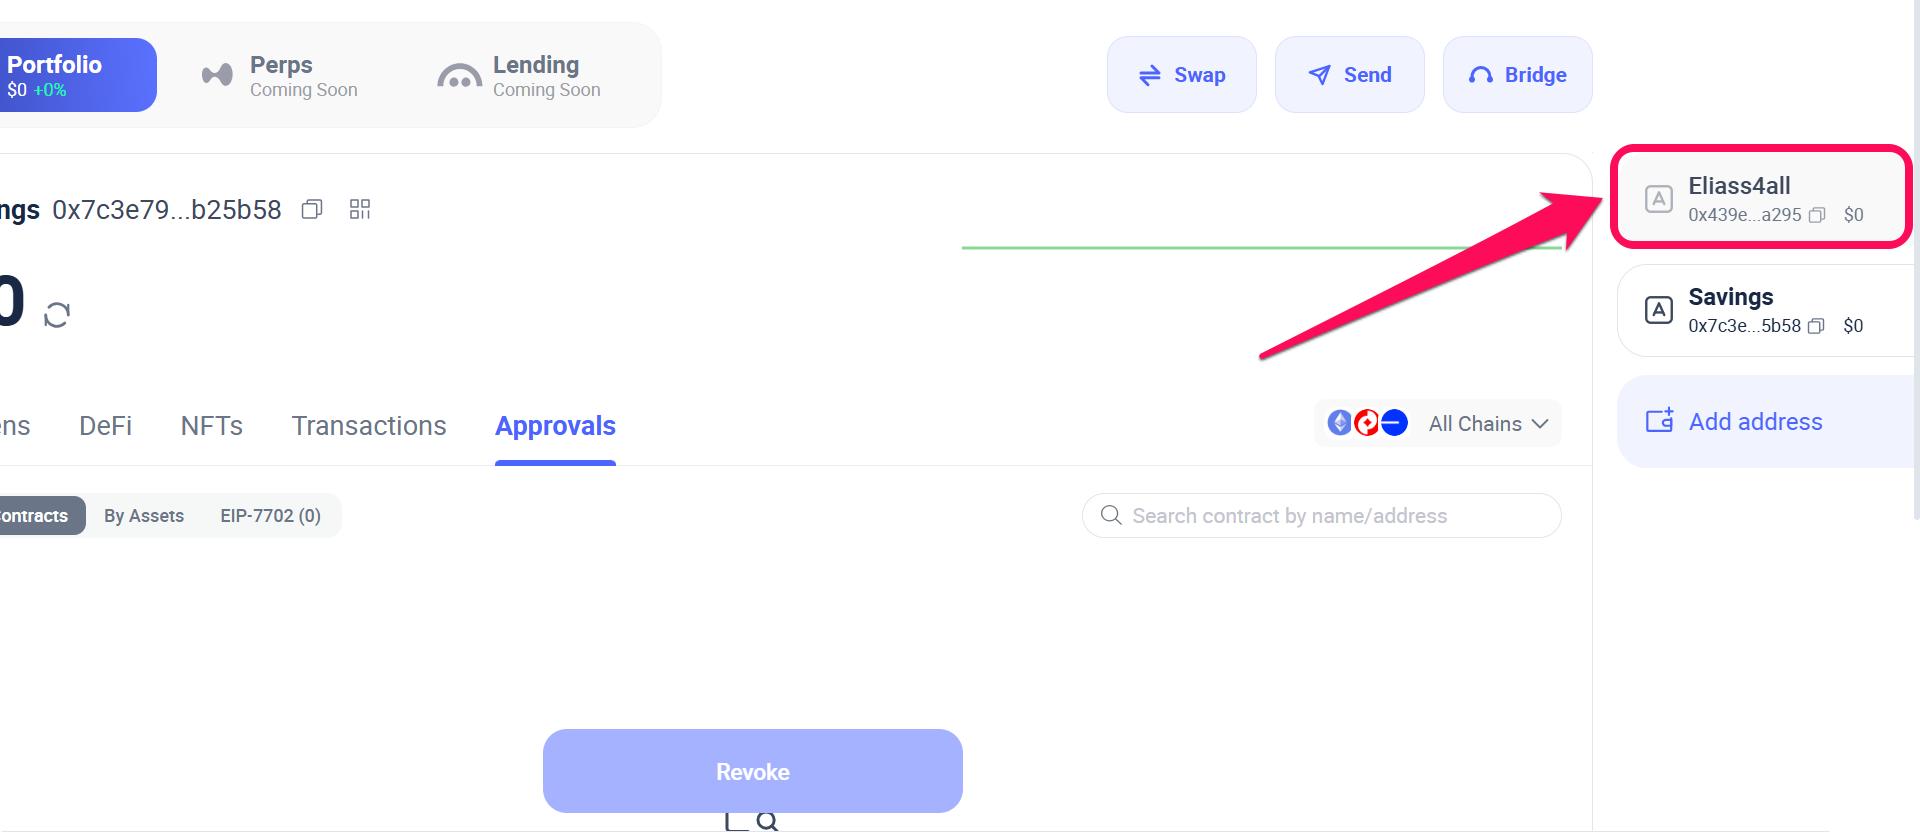
Étape 3 : Sélectionnez le compte dont vous souhaitez révoquer les autorisations.
Étape 4 : Sélectionnez les autorisations précises à révoquer, par contrat ou par actif.
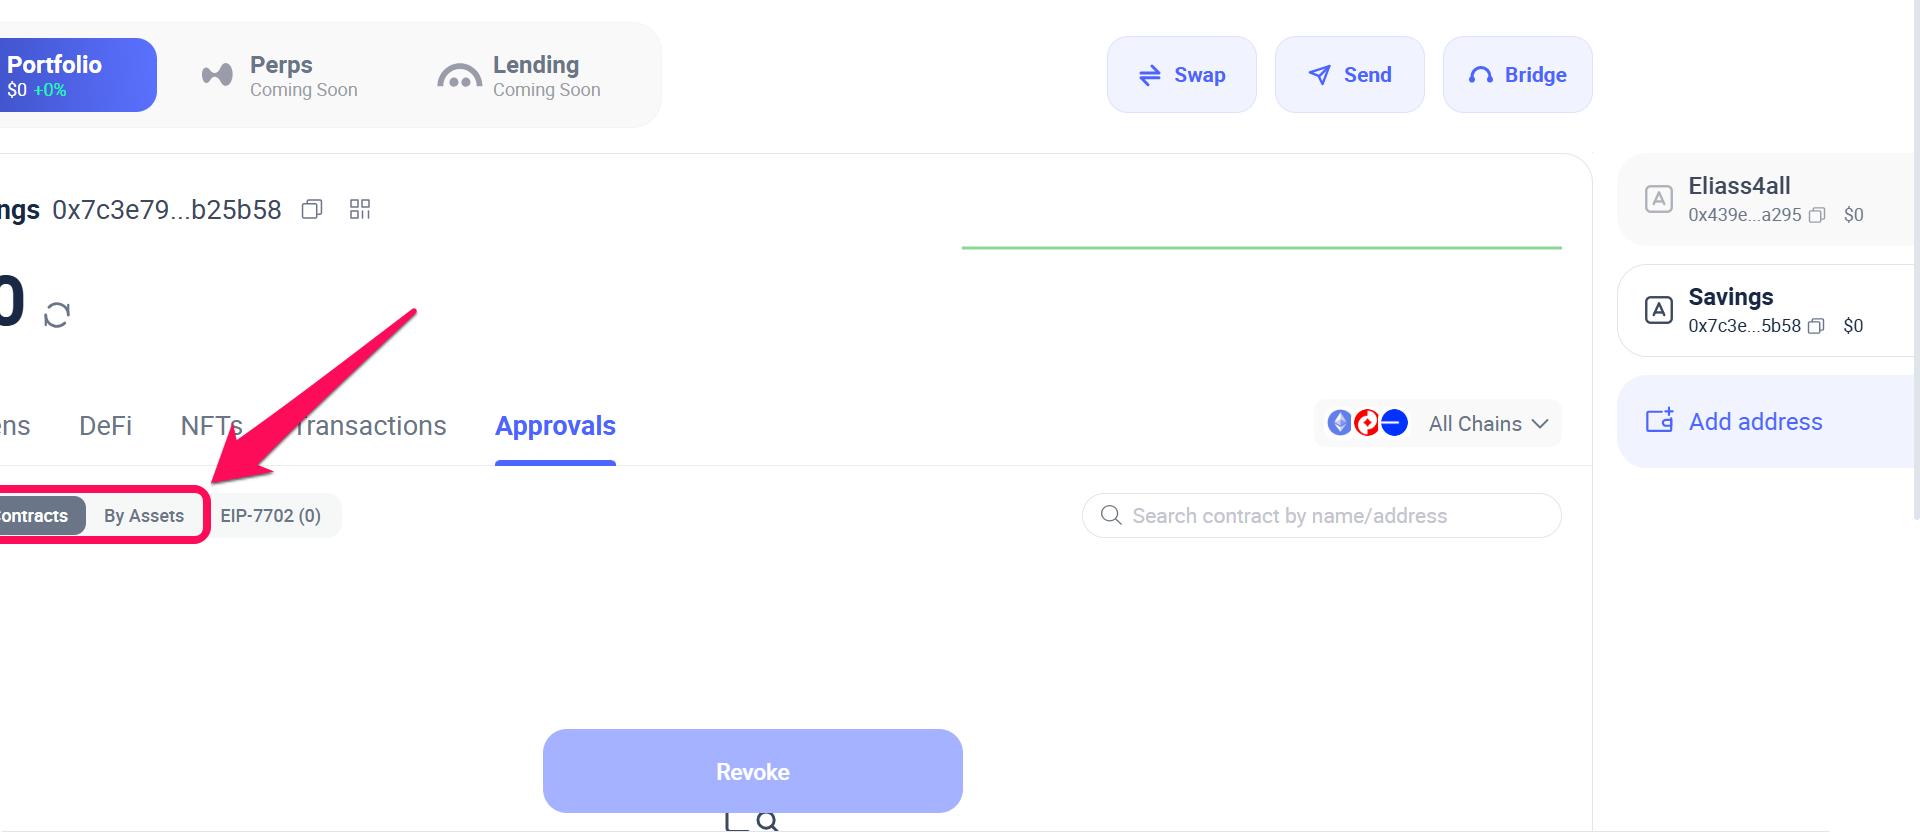
Étape 5 : Cliquez sur « Révoquer » pour terminer l’opération.
Mise sur liste blanche des adresses
Cette fonctionnalité vous permet d’enregistrer des adresses de portefeuille fiables pour vos prochains transferts. Vous éviterez ainsi d’envoyer des fonds à la mauvaise adresse ou d’être victime d’un logiciel malveillant qui détourne le presse-papiers.
Connexion aux hardware wallets
Si vous utilisez régulièrement des hardware wallets pour mieux protéger vos fonds, Rabby propose aussi des options de connexion. Le portefeuille est compatible avec des hardware wallets comme Ledger et Trezor. Vos clés privées restent hors ligne tandis que Rabby protège vos fonds.
Guide de configuration : passer à Rabby Wallet en 5 minutes
À noter : en suivant notre guide pour importer vos portefeuilles existants dans Rabby, vous pouvez commencer à profiter de ses fonctionnalités de sécurité en seulement 5 minutes. Que vous découvriez les cryptomonnaies ou que vous soyez déjà un utilisateur chevronné, prendre Rabby en main est simple, toutes les étapes sont expliquées dans ce guide. Une fois votre compte créé, veillez à définir un mot de passe sécurisé pour votre portefeuille Rabby afin de le protéger contre tout accès non autorisé.
En bref
Les arnaques qui aboutissent peuvent être dues à la négligence des utilisateurs ou à des failles de sécurité dans les portefeuilles. Heureusement, Rabby Wallet propose des outils qui compliquent la tâche des escrocs et des sites malveillants. Des fonctionnalités comme la révocation et la mise sur liste blanche permettent de mieux comprendre les transactions que l’on autorise dans le portefeuille.
Par ailleurs, Rabby Wallet est un portefeuille non dépositaire : ses utilisateurs contrôlent entièrement leurs clés privées et les conservent hors ligne. Il est également possible de sauvegarder ses comptes Rabby directement dans l’application. Consultez le guide pour découvrir comment procéder correctement.
FAQ
Téléchargez-la toujours directement depuis rabby.io. Les escrocs publient souvent de fausses applications « Rabby » sur l’Apple App Store ou Google Play, sous des noms de développeur légèrement différents. Le développeur officiel de l’application iOS est DeBank Global Pte. Ltd. et celui de l’application Android est DeBank. Ne faites jamais confiance aux annonces qui apparaissent dans les résultats de recherche.
Arrêtez immédiatement : un avertissement rouge signifie généralement que Rabby a détecté une URL de phishing connue ou un contrat « drainer » conçu pour vider votre portefeuille. Contrairement à d’autres portefeuilles qui vous laissent poursuivre, Rabby désactive par défaut le bouton « Signer » dans ce cas pour vous éviter une erreur qui pourrait vous coûter cher.
Pas nécessairement, mais faites preuve d’une extrême prudence. Cet avertissement signifie que la communauté n’a pas encore beaucoup utilisé le site. C’est un signal d’alerte courant pour les nouveaux « honeypots » ou les faux sites d’airdrop créés quelques heures à peine auparavant afin de piéger des utilisateurs peu méfiants avant que ces sites ne soient signalés à l’échelle mondiale.